

Плагин Ranger Ozone
Включение плагина Ozone
Чтобы включить плагин Ranger для Ozone, выполните следующие действия:
-
Перейдите на страницу Clusters → <кластер_ADH> → Services.
-
Кликните на иконку

 в строке Ozone и выберите действие Manage Ranger plugin в выпадающем меню.
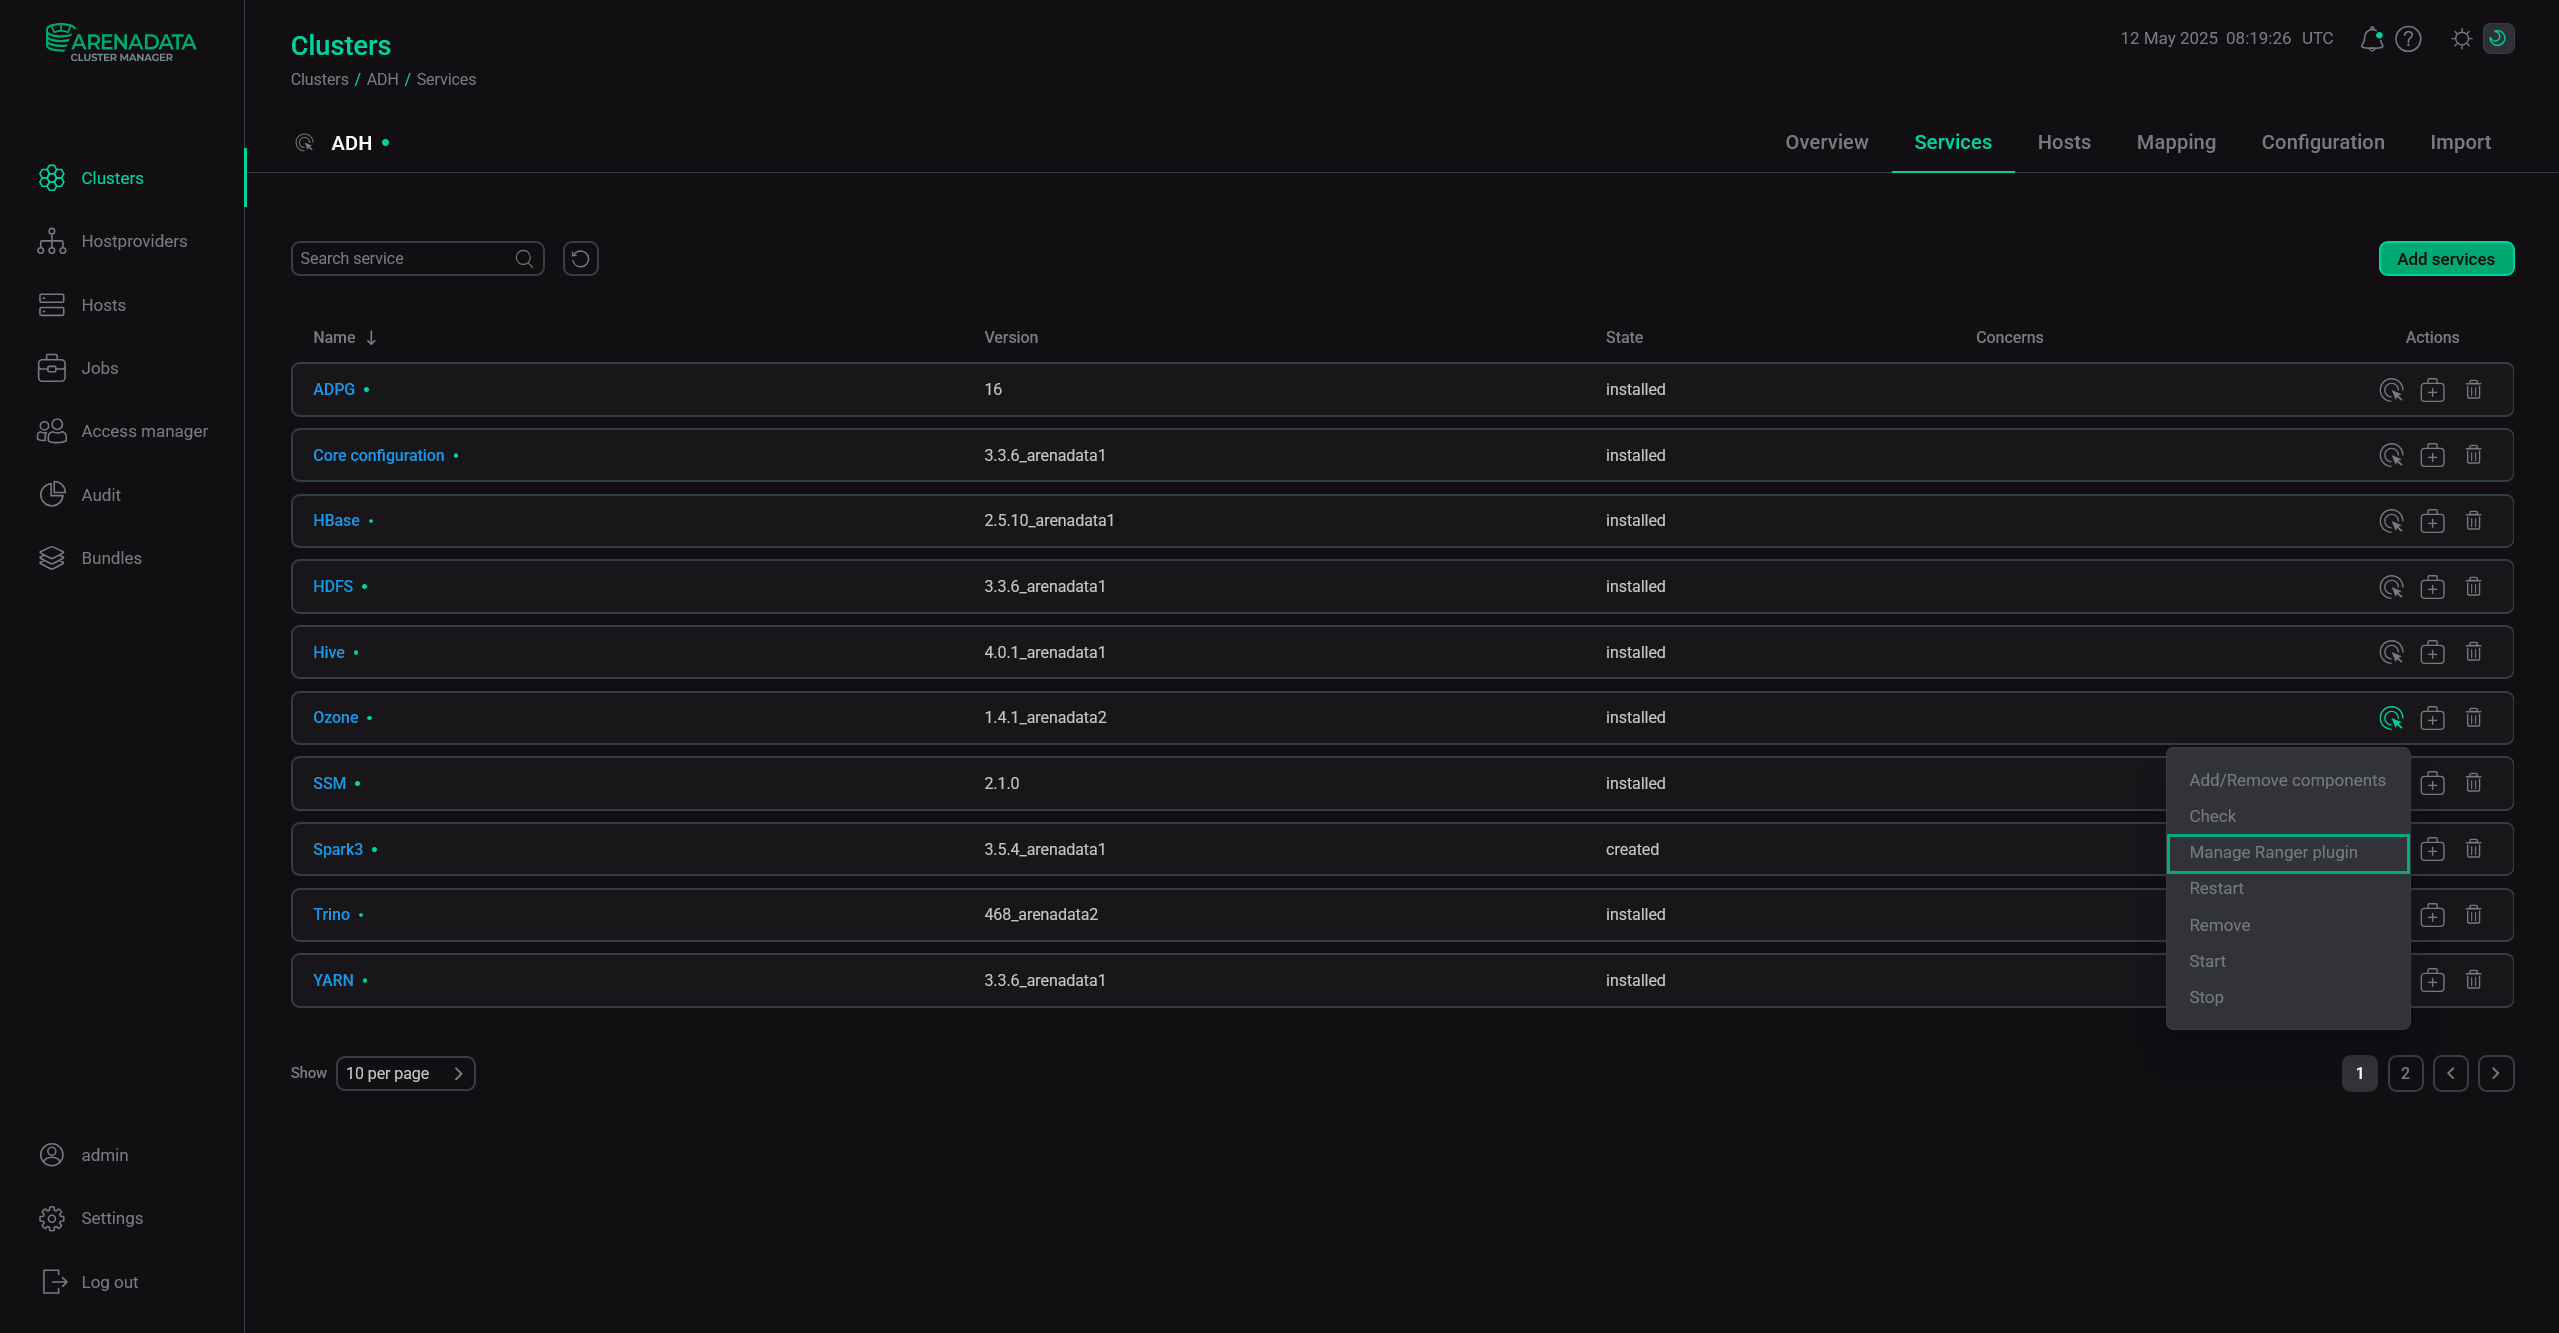 Действие Manage Ranger plugin
-
Выберите требуемое состояние флага Plugin enabled. Также здесь можно установить название сервиса Ranger, который будет добавлен. Если сервис с таким именем уже существует, его можно пересоздать, активировав параметр Override service policies — в таком случае старый сервис будет удален, а для нового сервиса будут заново сгенерированы политики.
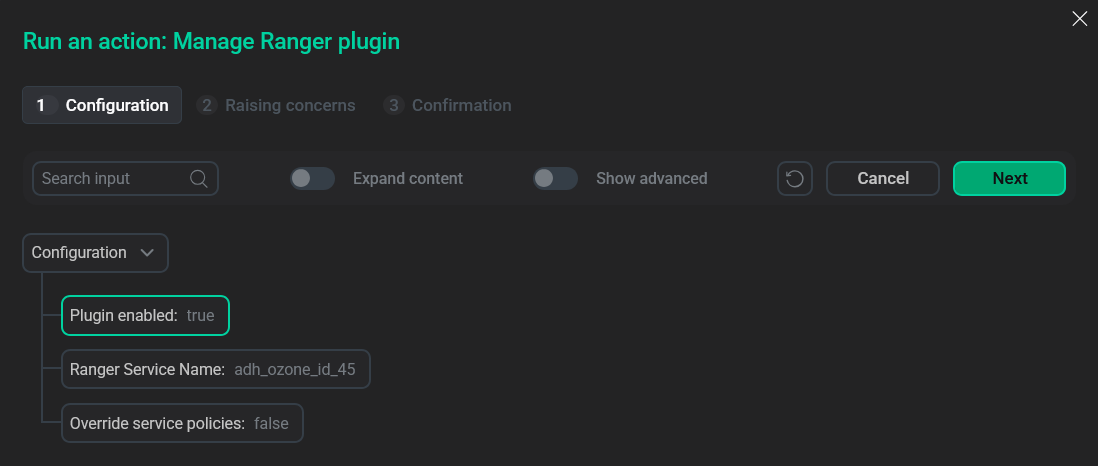 Плагин Ranger включен
Параметр Hive SQL support указывает, следует ли активировать chained-плагин Hive для Ozone.
ПРИМЕЧАНИЕПри первом включении плагина сервис с политиками будет создан (если еще не существует) вне зависимости от значения параметра Override service policies. -
Кликните Run.
-
При необходимости включите concern-уведомления и нажмите Next.
-
Подтвердите действие в открывшемся окне.
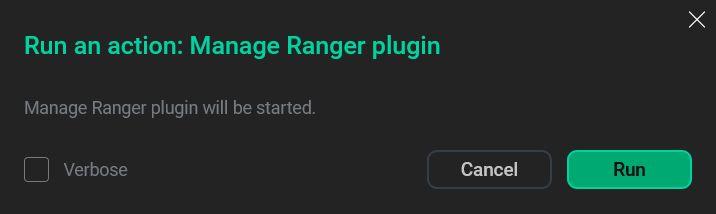 Подтверждение действия
Добавление новой политики в Ranger
Чтобы добавить новую политику к существующему сервису Ozone, необходимо выполнить следующие действия:
-
На странице Service Manager нажмите на существующий сервис Ozone в панели Ozone.
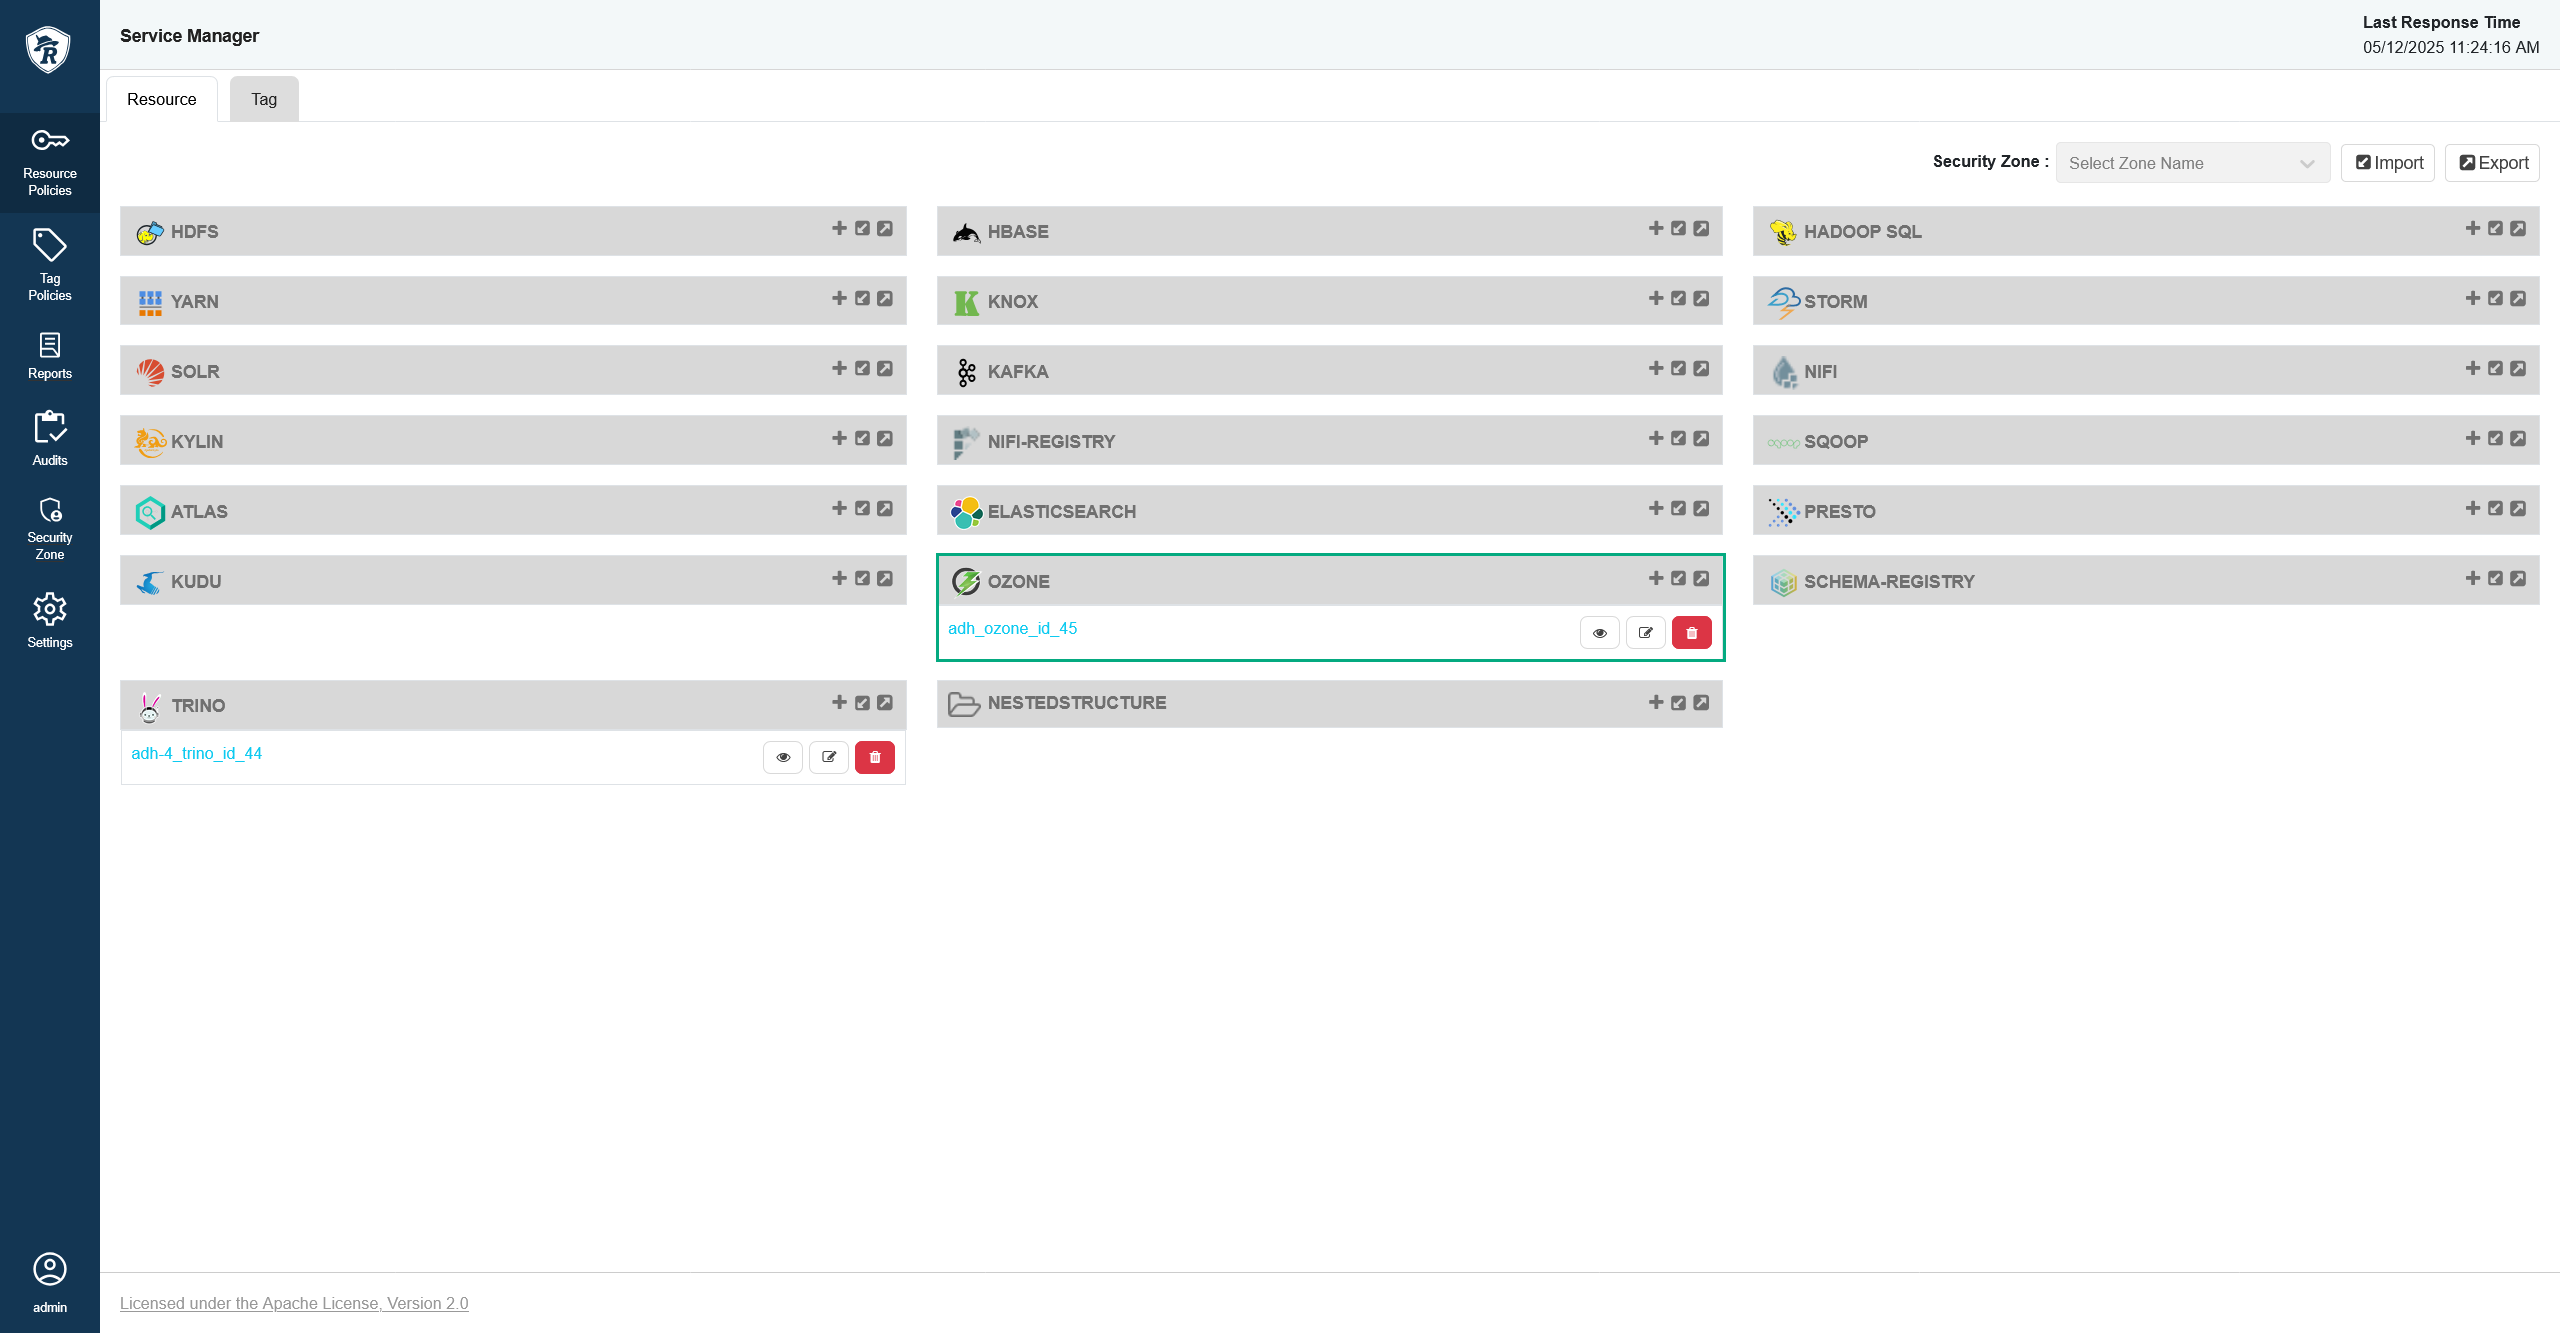 Страница Service Manager
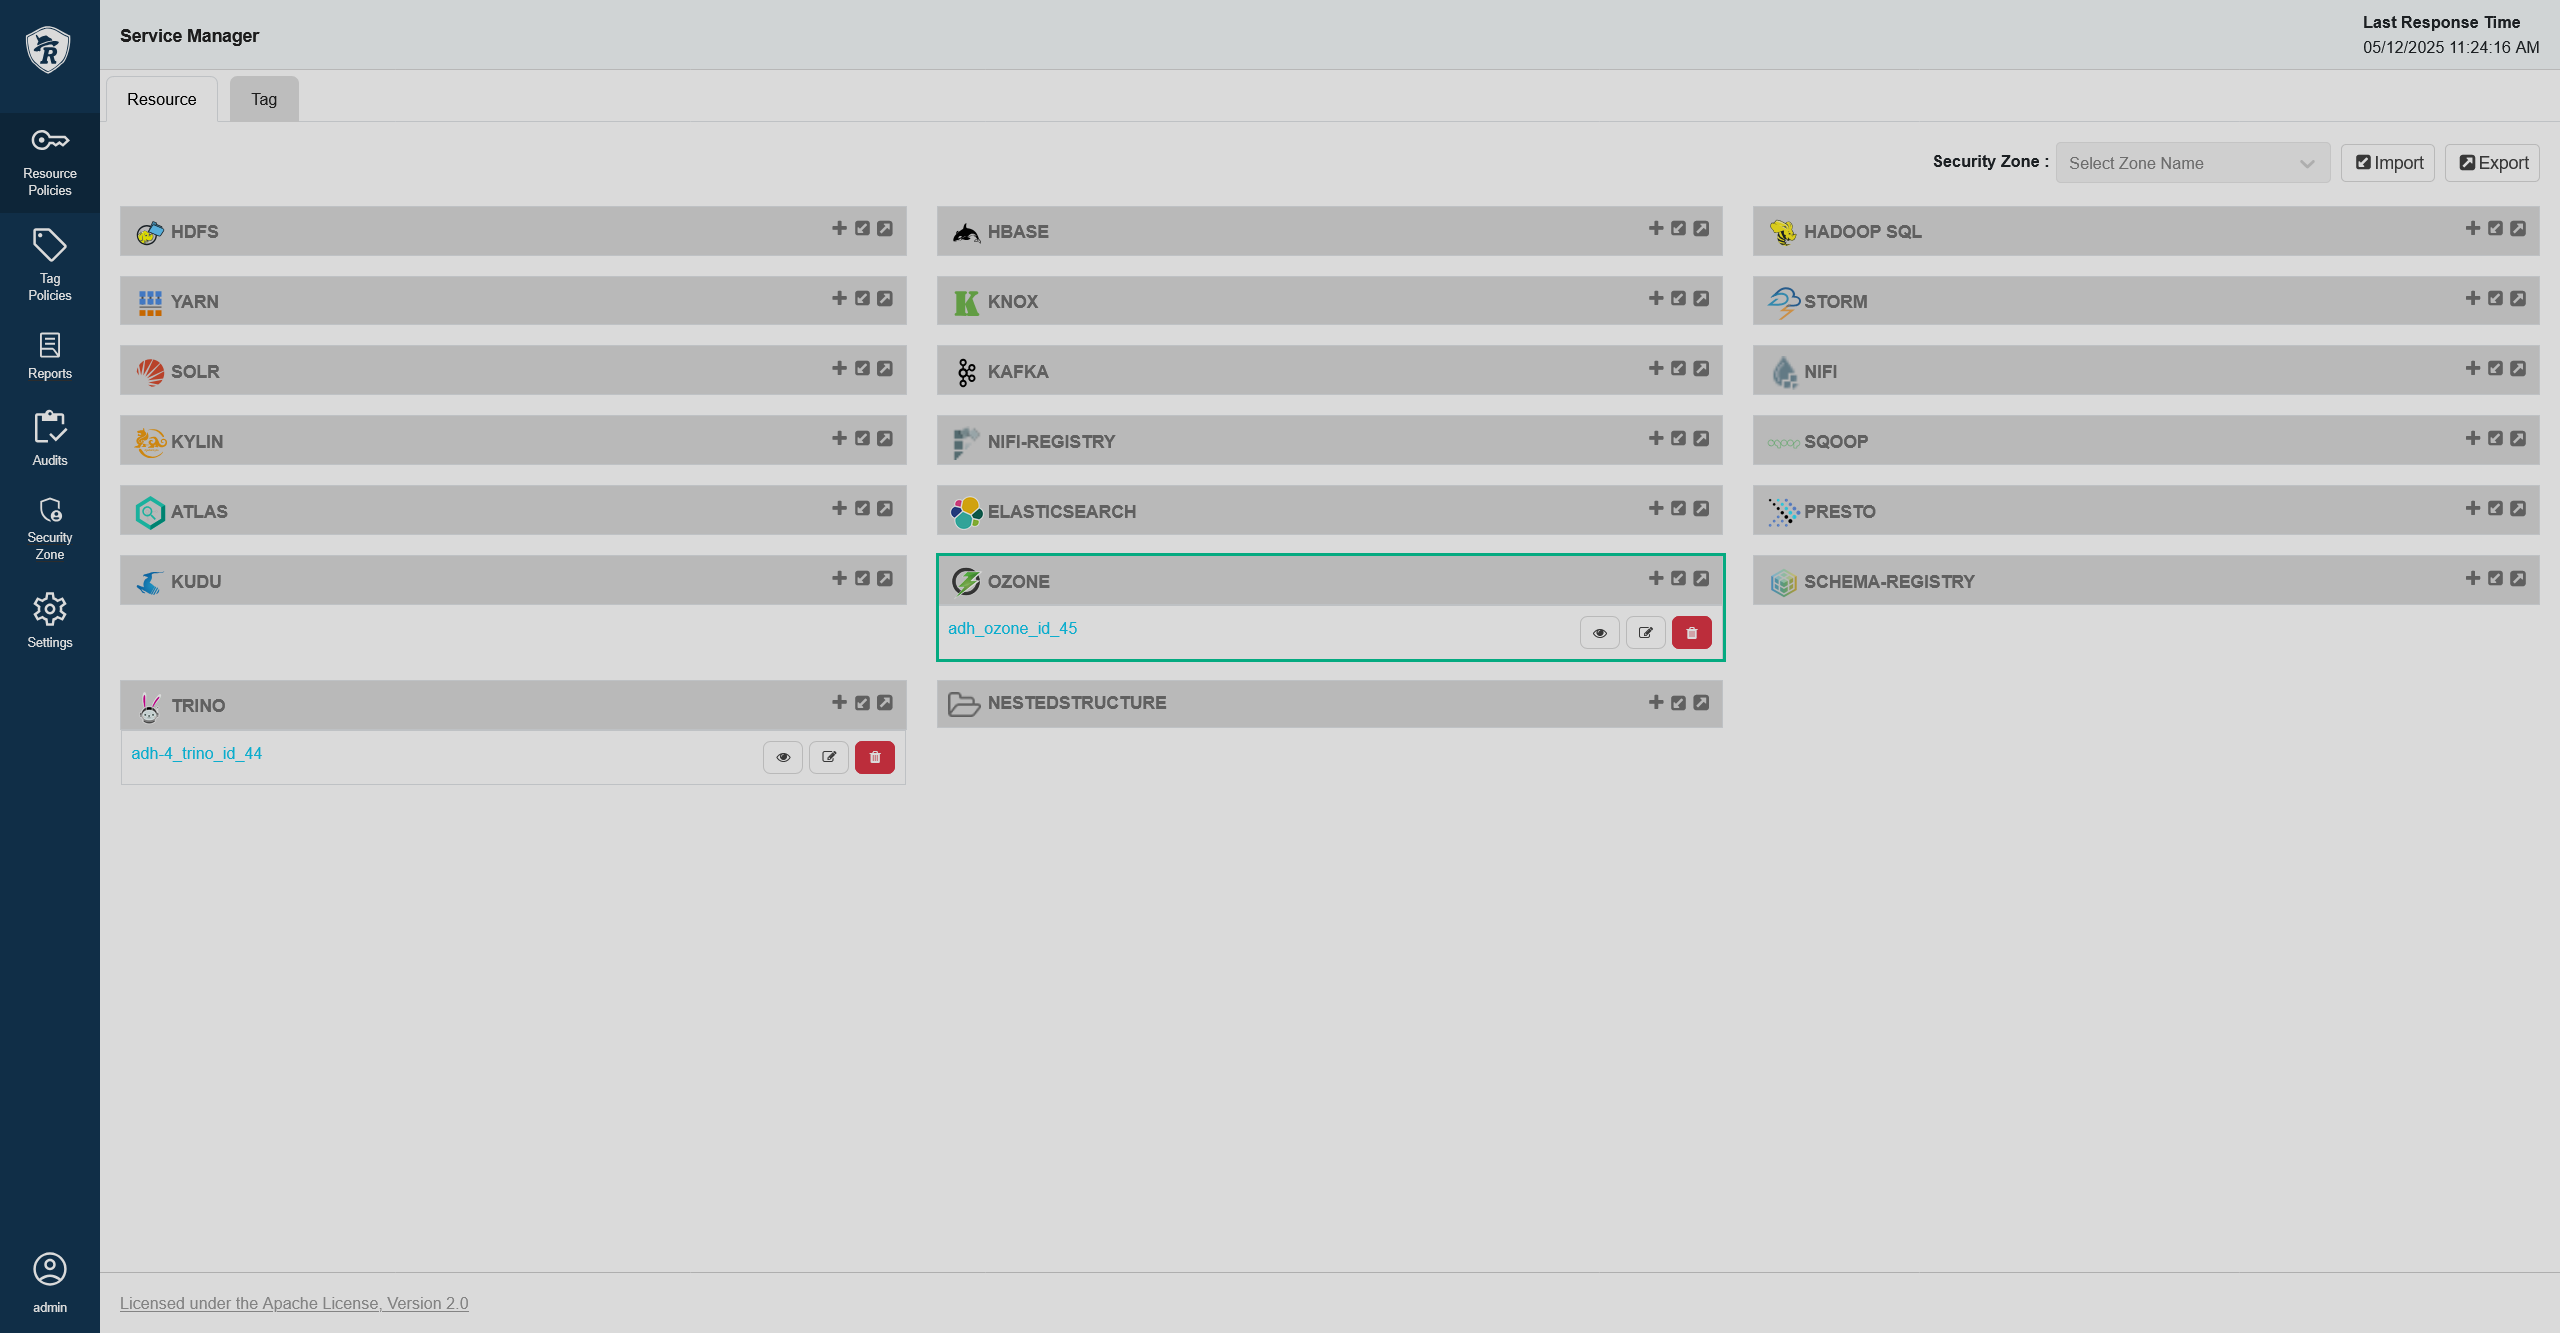 Страница Service Manager
-
На странице политик Ozone нажмите Add New Policy.
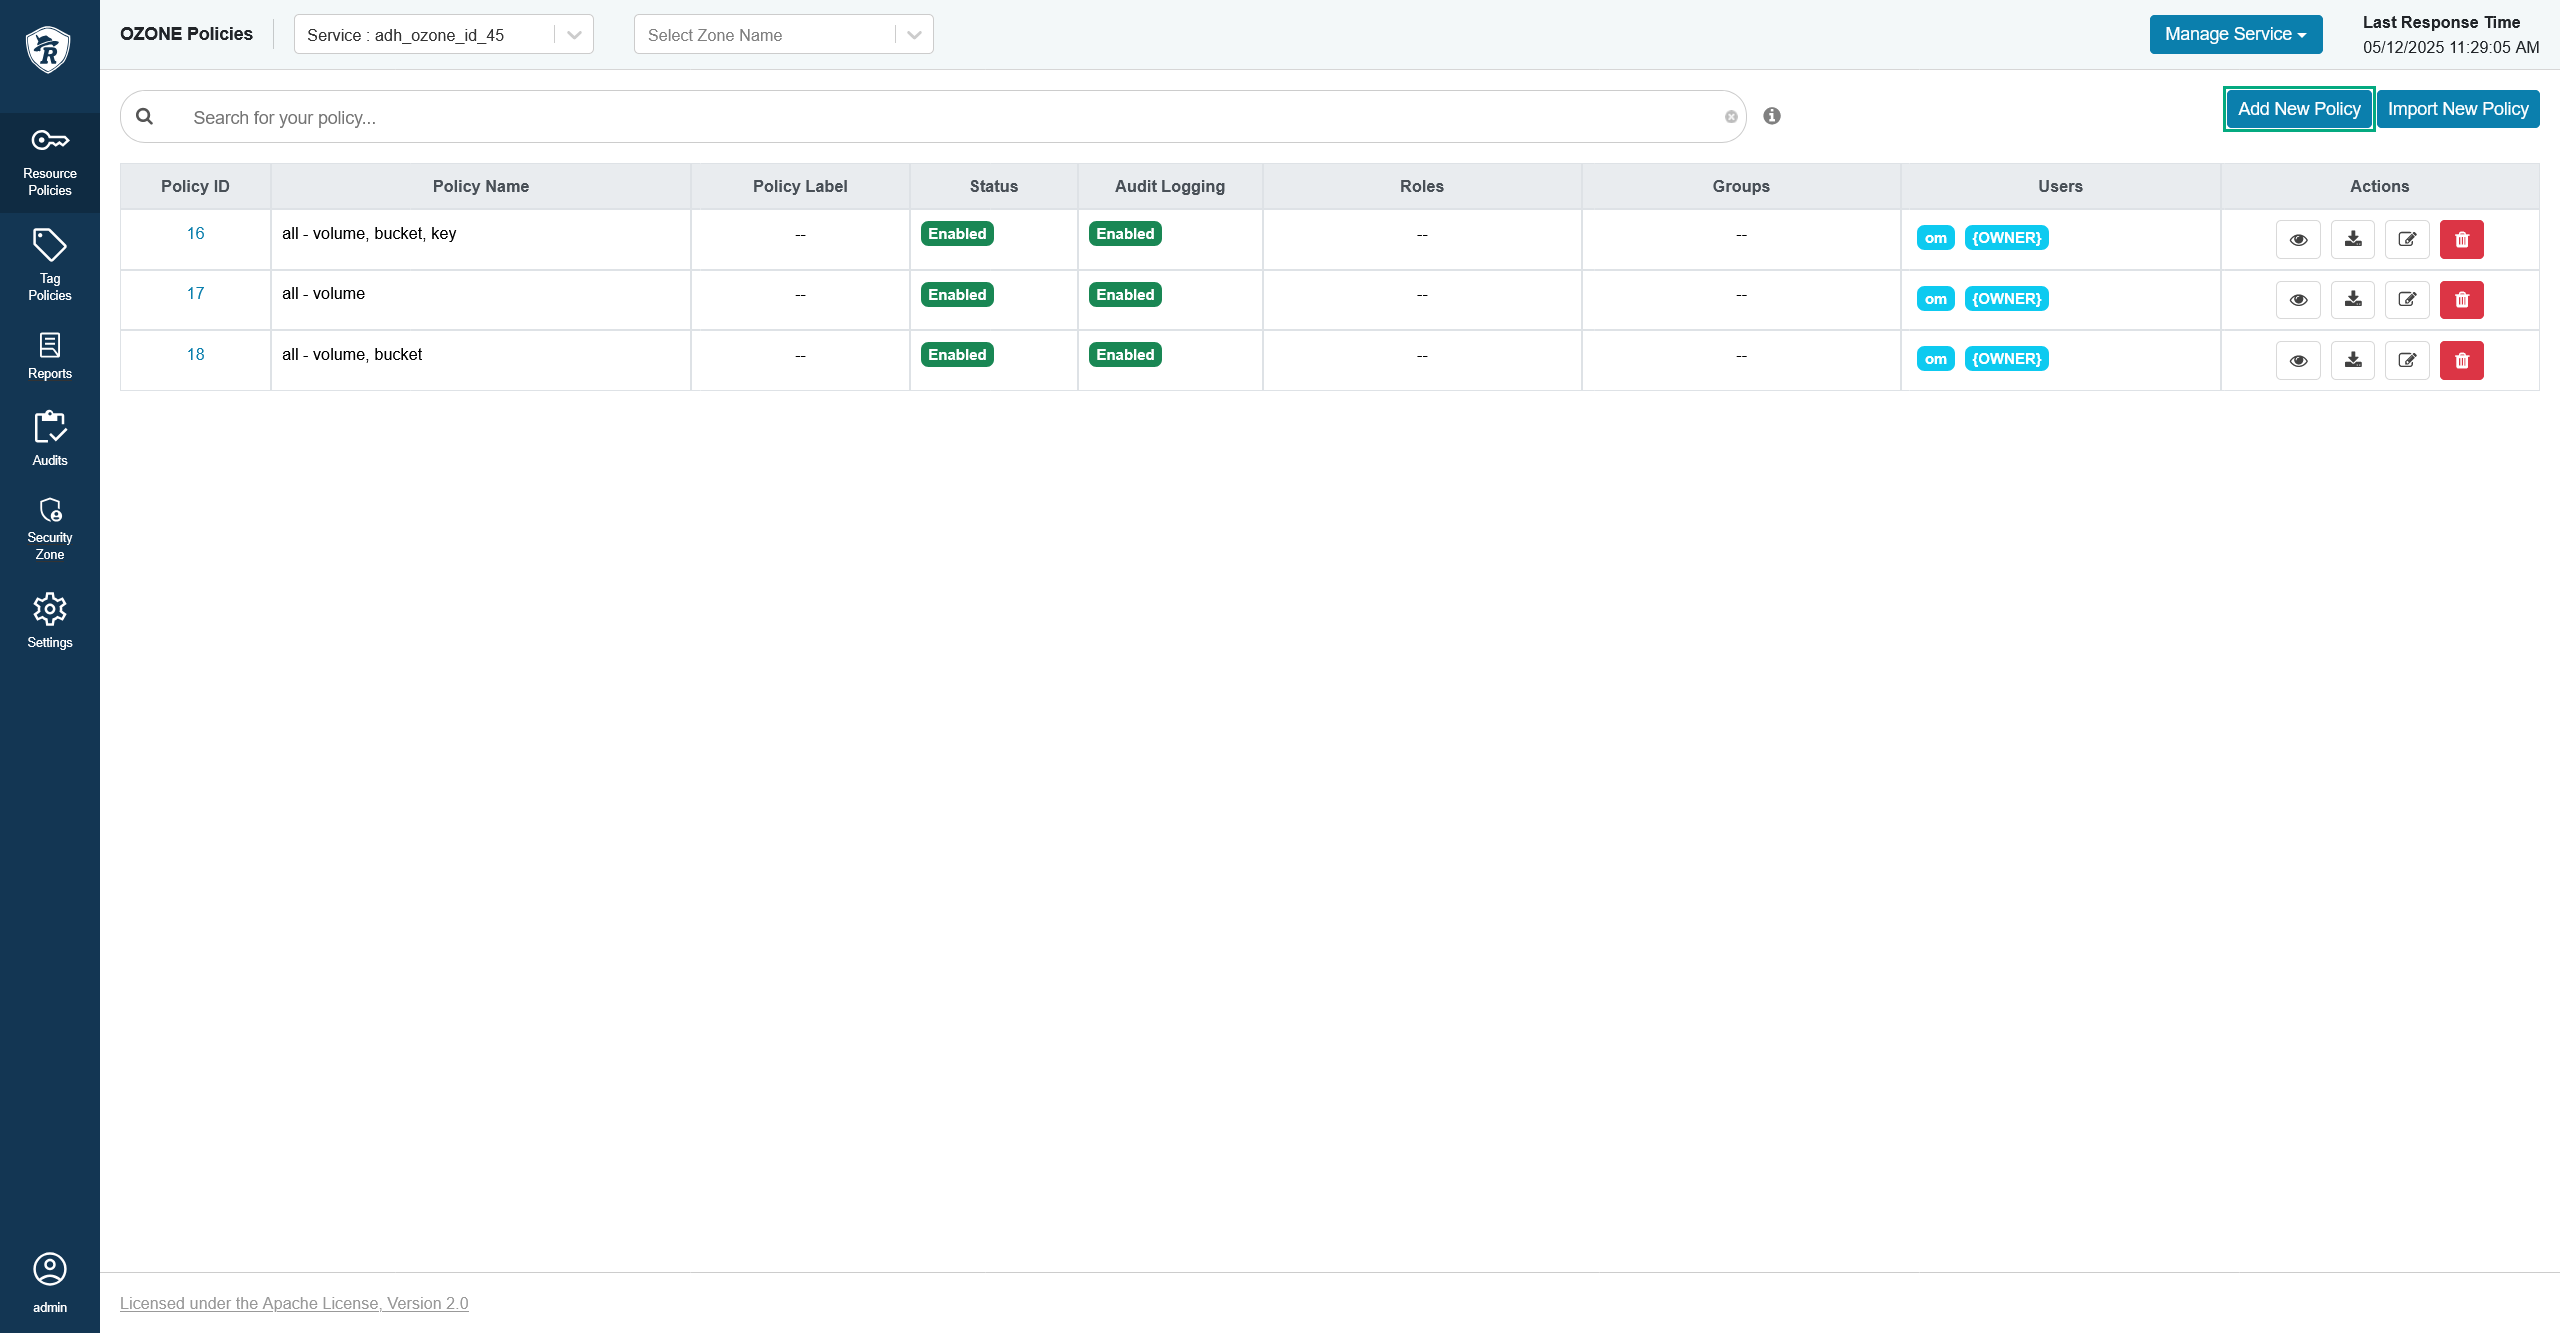 Добавление новой политики
 Добавление новой политики
-
На открывшейся странице Create Policy заполните необходимые поля.
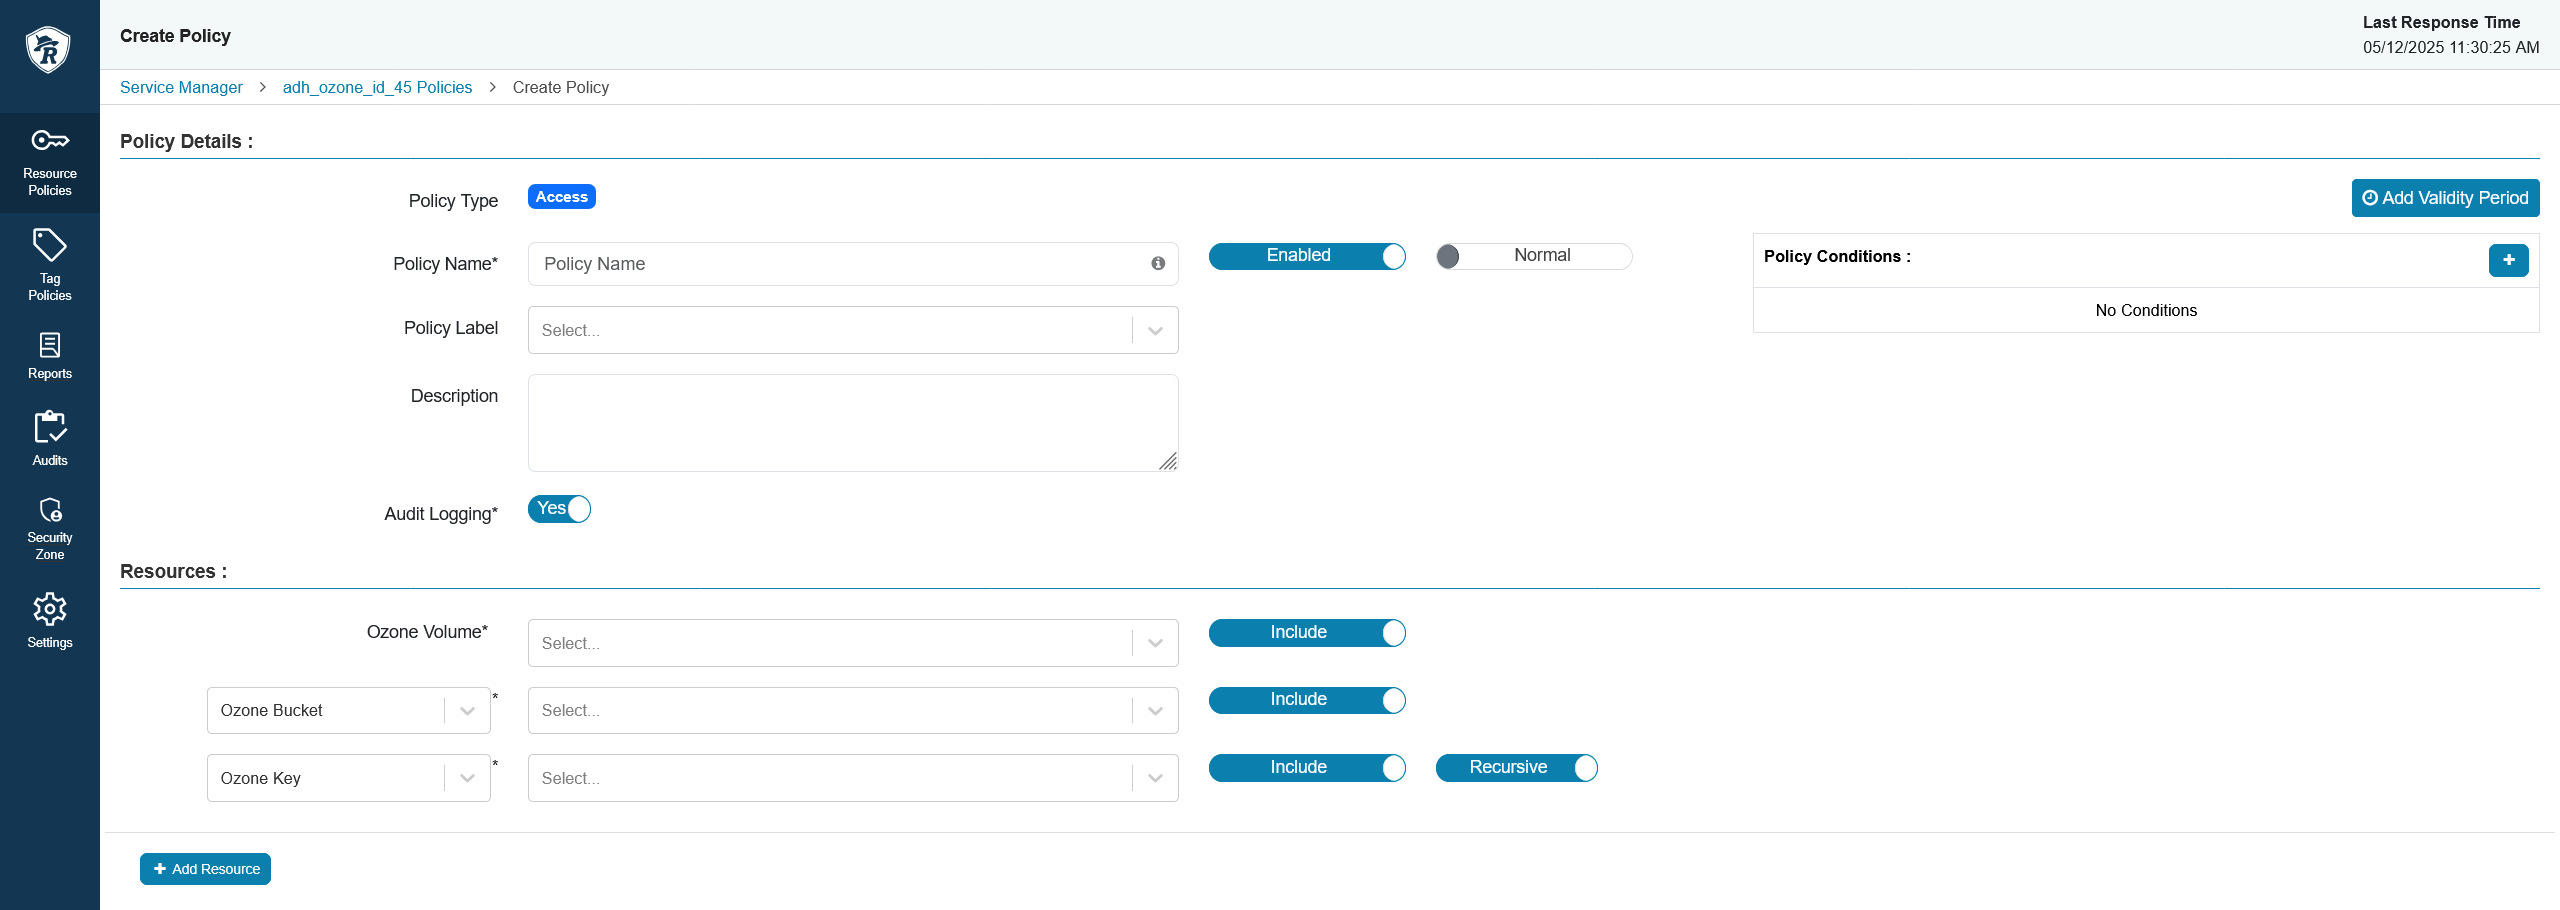 Параметры политики Ozone
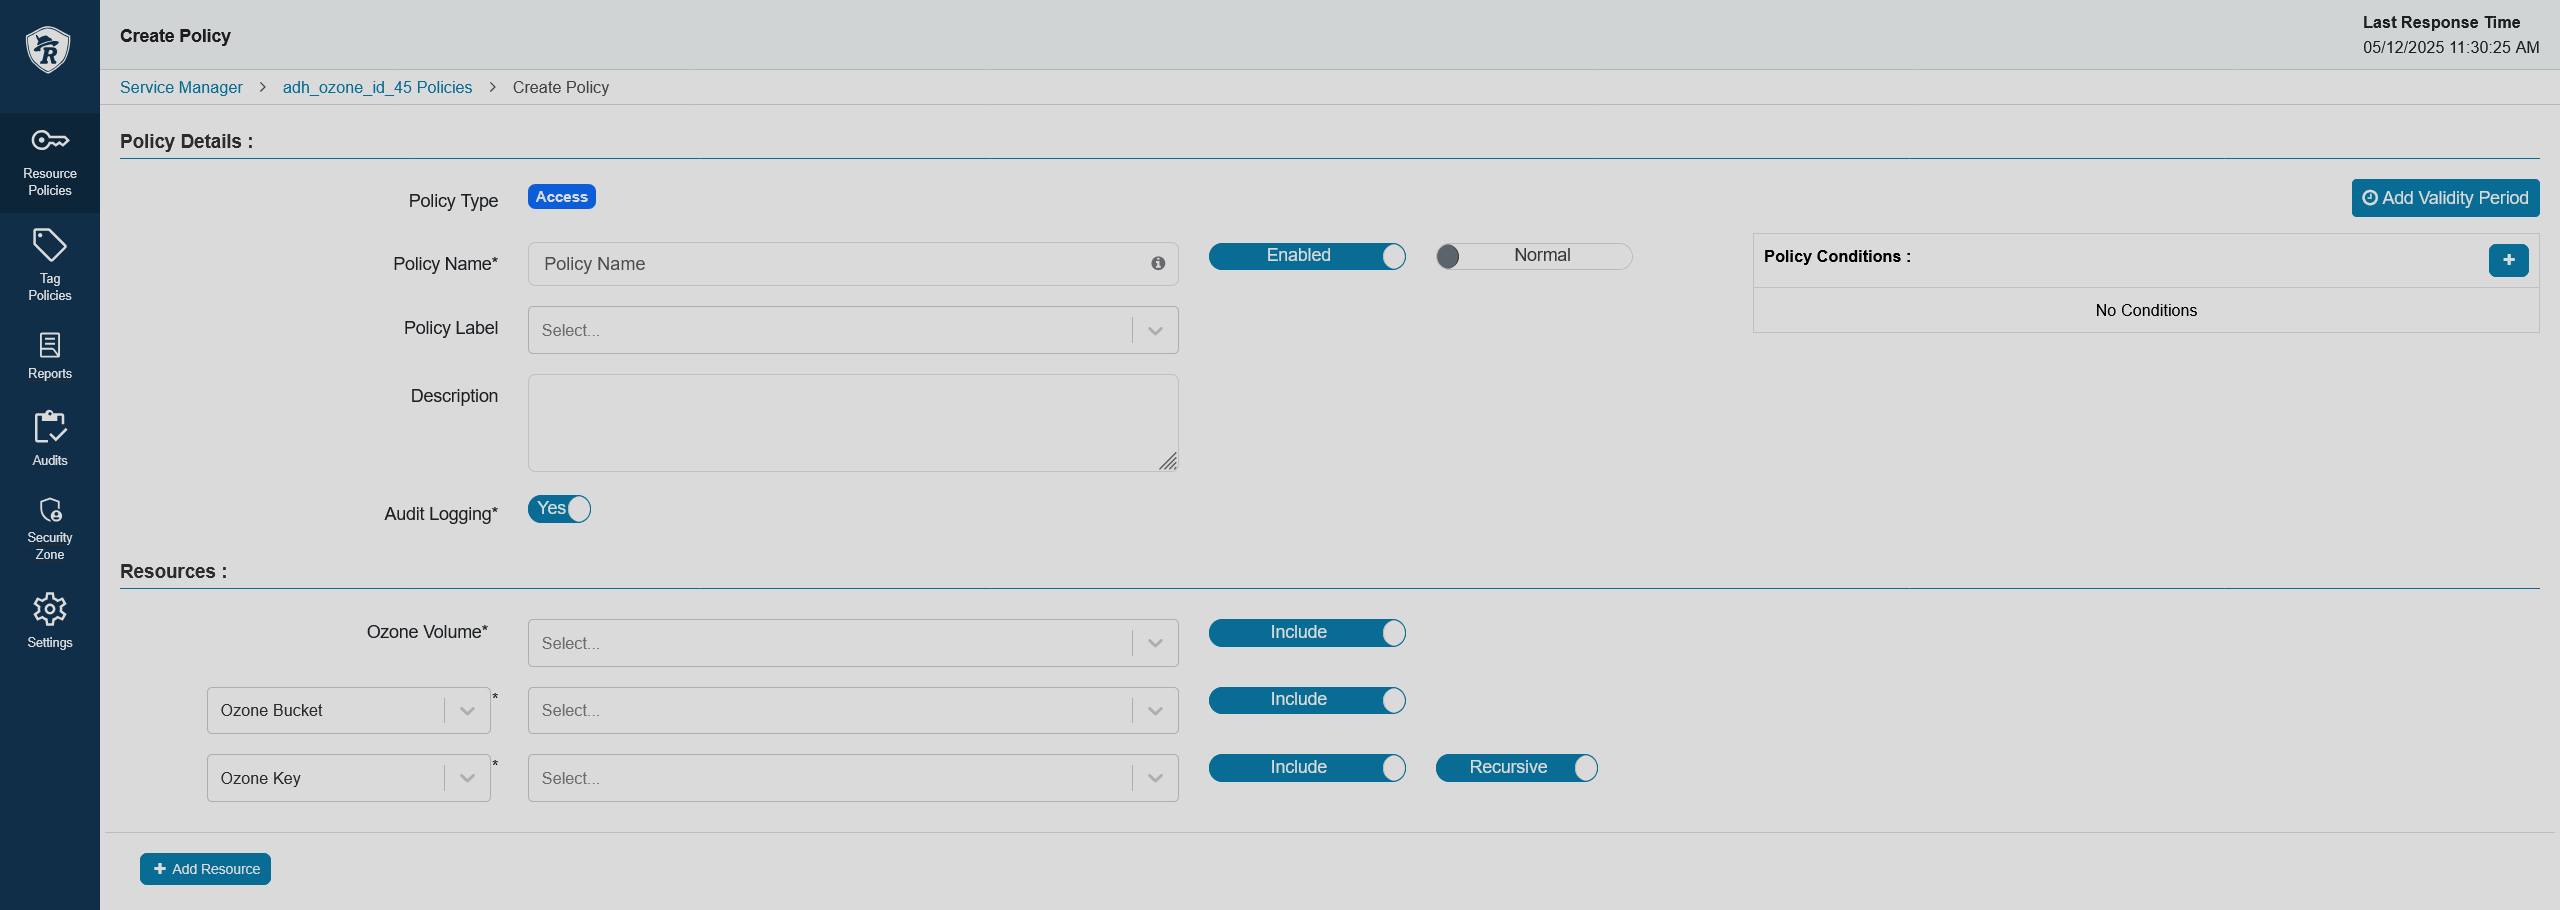 Параметры политики Ozone
Параметры политики Параметр Описание Policy Name
Название политики. Должно быть уникальным в системе
Enabled
Флаг, позволяющий применить политику сразу после создания
Normal/Override
Позволяет применить override-политику. Если выбран режим override, то права доступа новой политики переписывают права доступа существующих политик
Policy Label
Позволяет группировать несколько политик с метками, что дает возможность искать политики по меткам. Поиском можно воспользоваться на страницах Policy listing и Reports. Также упрощает экспорт/импорт политик — если требуется экспортировать некоторые политики, то можно провести поиск по меткам и экспортировать результат
Description
Описание назначения политик
Audit Logging
Включает аудит для политики
Add Validity Period
Позволяет указать время начала и окончания действия политики
Ozone Volume
Наименование тома в Ozone
Ozone Bucket
Наименование бакета в Ozone
Ozone Key
Наименование ключа в Ozone
-
Установите параметры разрешений/запретов.
Секция Allow Conditions позволяет разрешать доступ определенным ролям/группам/пользователям. Имеет смысл использовать эту секцию, когда требуется разрешить доступ небольшому числу пользователей, а остальным — запретить.
В секции Exclude from Allow Conditions можно настроить исключения из разрешений.
Секция Deny Conditions позволяет запрещать доступ определенным ролям/группам/пользователями. Её удобно использовать, когда требуется запретить доступ небольшому числу пользователей, а остальным — разрешить.
В секции Exclude from Deny Conditions можно настроить исключения из запретов.
Также можно комбинировать правила всех секций. Для добавления дополнительных условий кликните
 . Условия интерпретируются в порядке, указанном в политике. Сначала применяется условие, находящееся в начале списка, затем второе, затем третье и так далее.
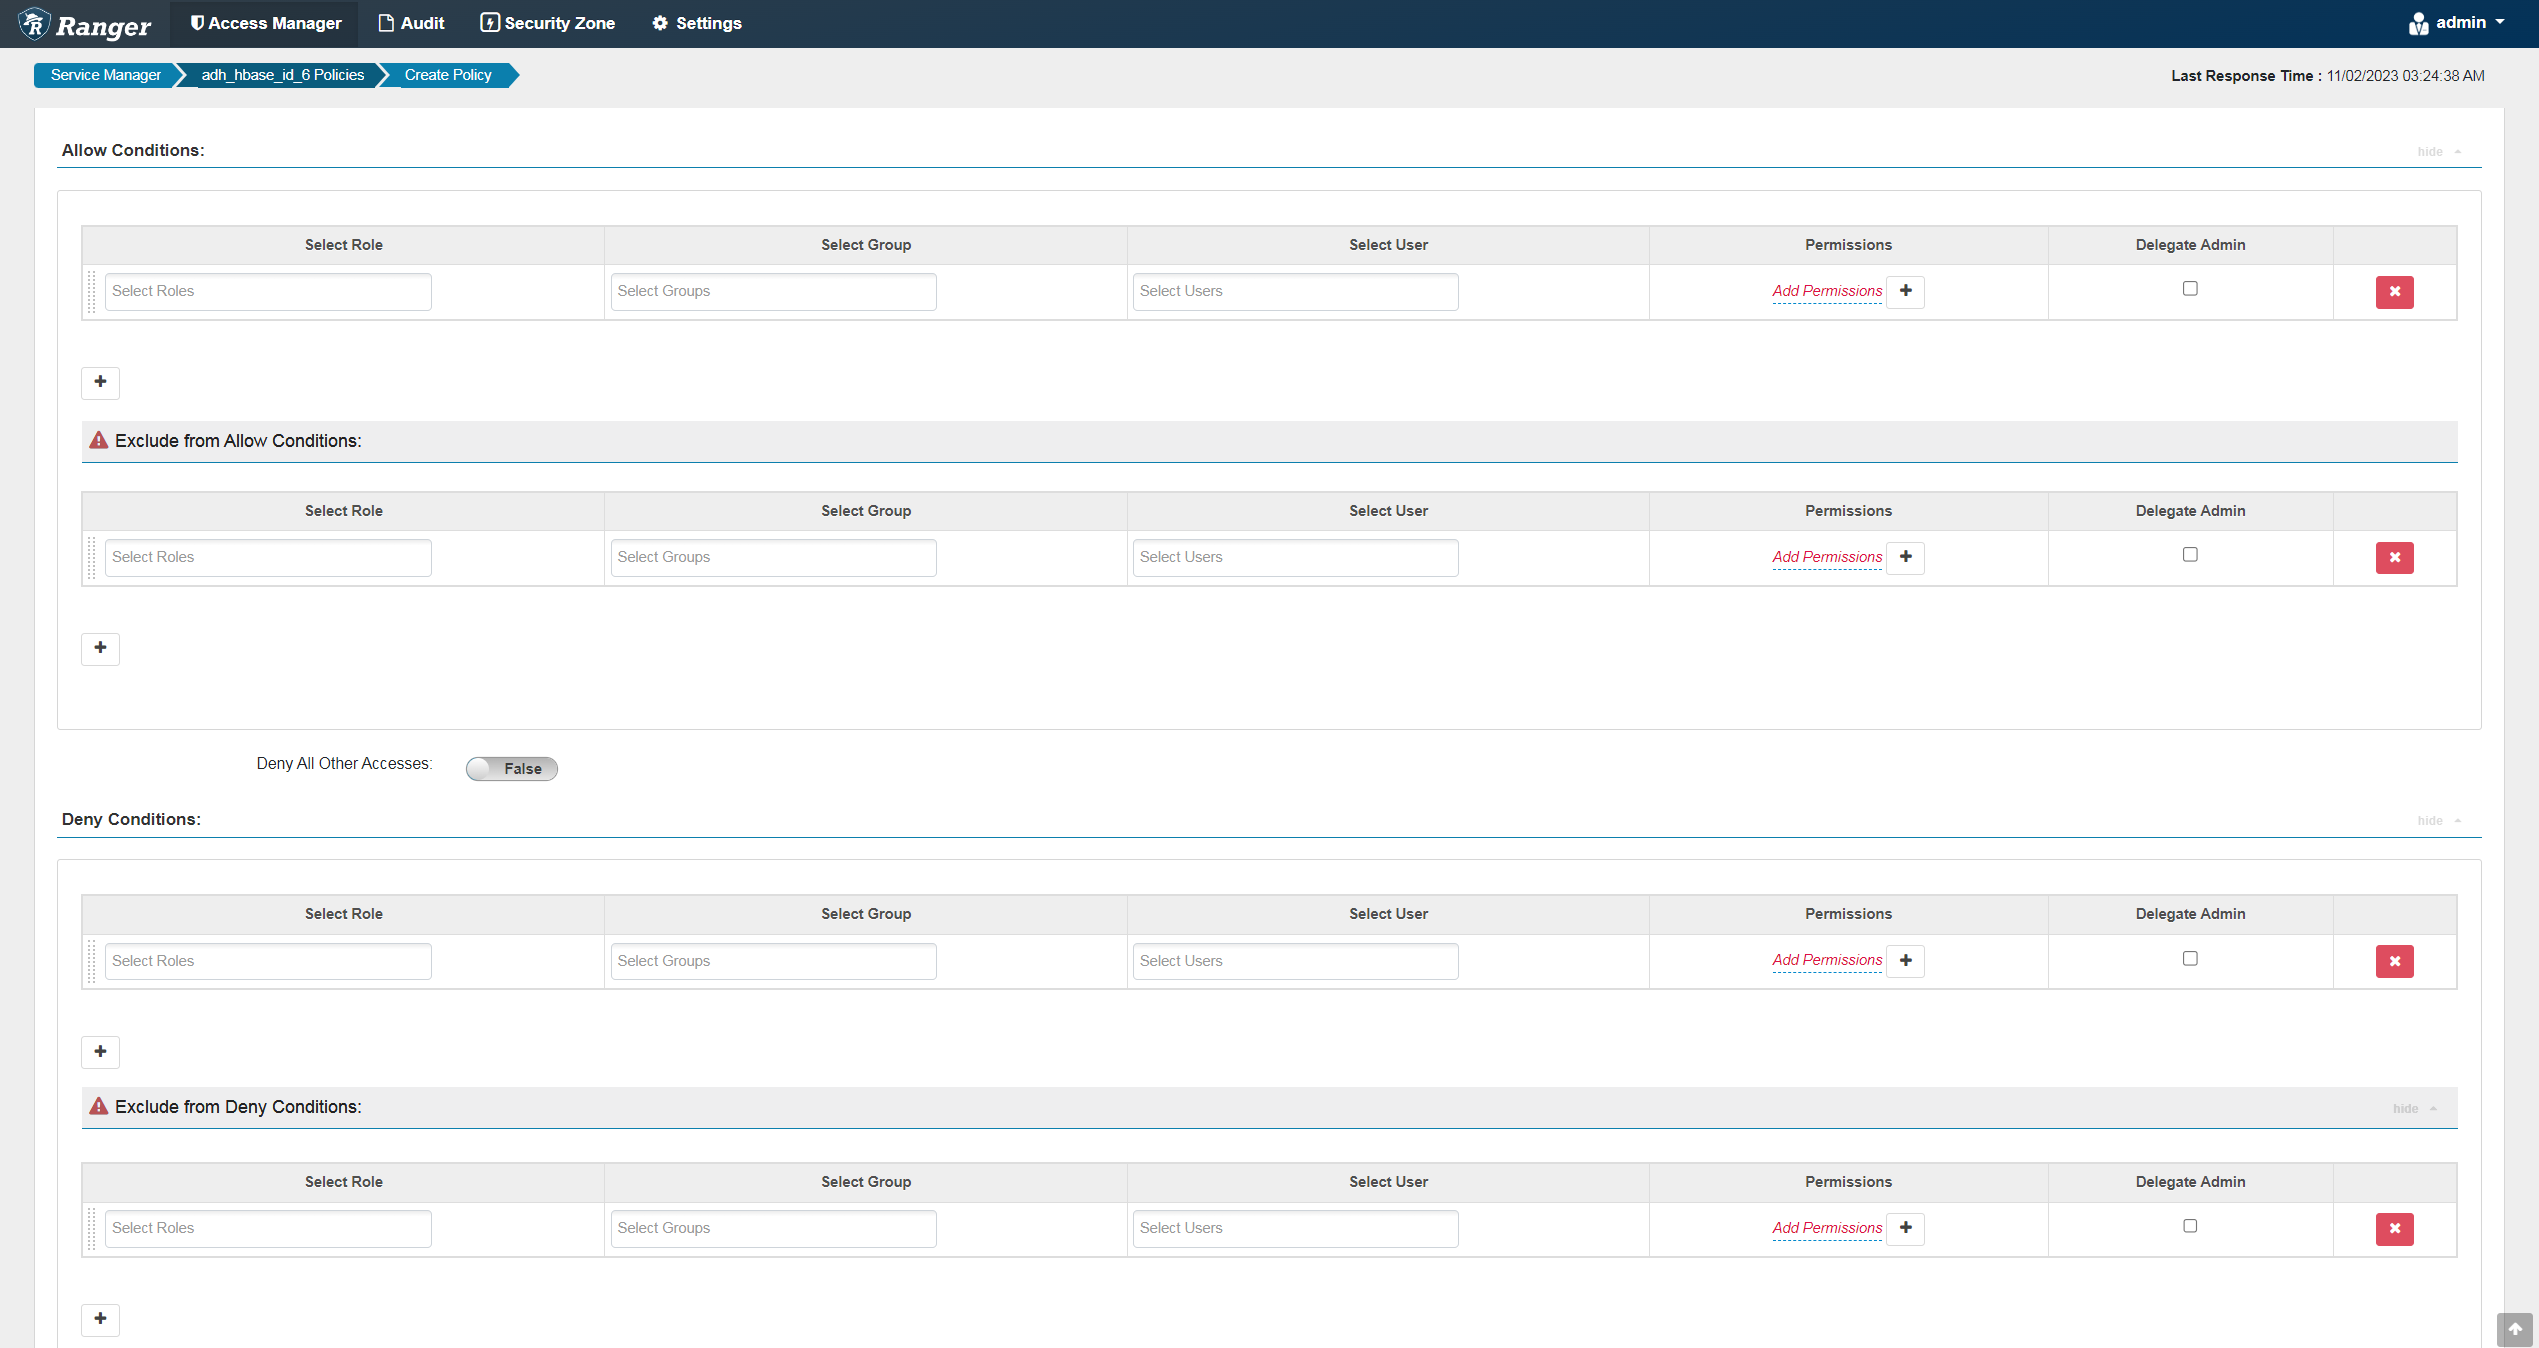 Параметры доступа к политике Ozone
 Параметры доступа к политике OzoneПараметры Allow Conditions
Параметр Описание Select Role
Роли, к которым применяется данная политика
Select Group
Группы, к которым применяется эта политика. Публичная группа содержит всех пользователей, поэтому предоставление доступа к публичной группе дает доступ всем пользователям
Select User
Определяет пользователя, к которому применяется эта политика (если он не входит в уже указанную группу), или назначает пользователя администратором этой политики
Permissions
Добавьте или измените разрешения
Delegate Admin
Используйте эту опцию, чтобы назначить привилегии администратора пользователям или группам, указанным в политике. Администраторы могут редактировать или удалять политику, а также создавать дочерние политики
Параметры Deny ConditionsПараметр Описание Select Role
Роли, к которым не будет применяться данная политика
Select Group
Группы, к которым не будет применяться эта политика. Публичная группа содержит всех пользователей, поэтому запрет доступа к публичной группе запрещает доступ всем пользователям
Select User
Определяет пользователя, к которому не применяется эта политика (если он не входит в уже указанную группу), или назначает пользователя администратором этой политики
Permissions
Добавьте или измените разрешения
Delegate Admin
Используйте эту опцию, чтобы назначить привилегии администратора пользователям или группам, указанным в политике. Администраторы могут редактировать или удалять политику, а также создавать дочерние политики
-
Кликните Add внизу страницы.