

Basic-аутентификация
В данной статье описано включение базовой (basic) аутентификации для сервисов:
-
Schema-Registry
-
Kafka REST Proxy
-
ksqlDB
Для включения базовой аутентификации с помощью ADCM выполните шаги:
-
На вкладке конфигурирования кластера в дереве конфигурационных настроек включите переключатель BASIC Authentication.
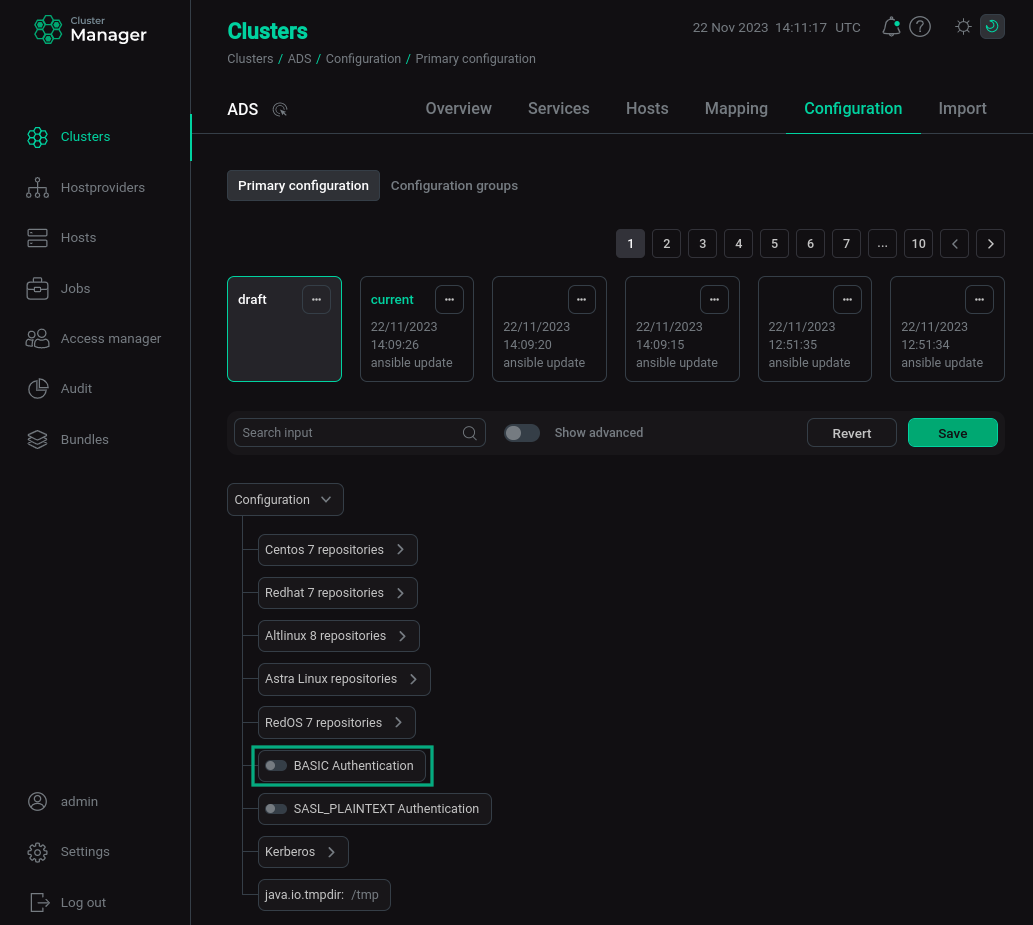 Включение BASIC Authentication в кластере ADS
В открывшихся узлах указаны значения по умолчанию для пользователя
admin:-
в узле Basic Auth username:password map: — зашифрованный пароль для пользователя (по умолчанию --
admin); -
в узле Basic Auth username:role map: — роль, назначенная пользователю (
admin).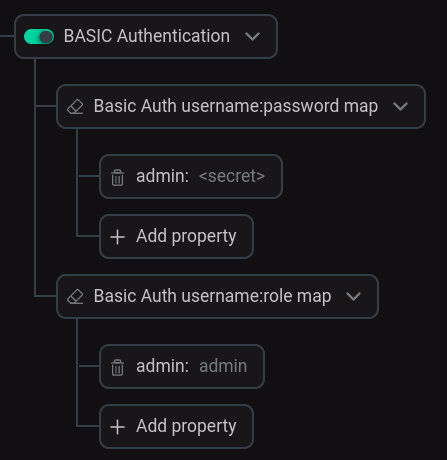 Конфигурация BASIC AuthenticationРоли пользователя
Роли, которые могут быть назначены пользователям, определяются на вкладке конфигурирования сервиса в дереве конфигурационных настроек при помощи параметра authentication.roles в узле Basic Auth properties.
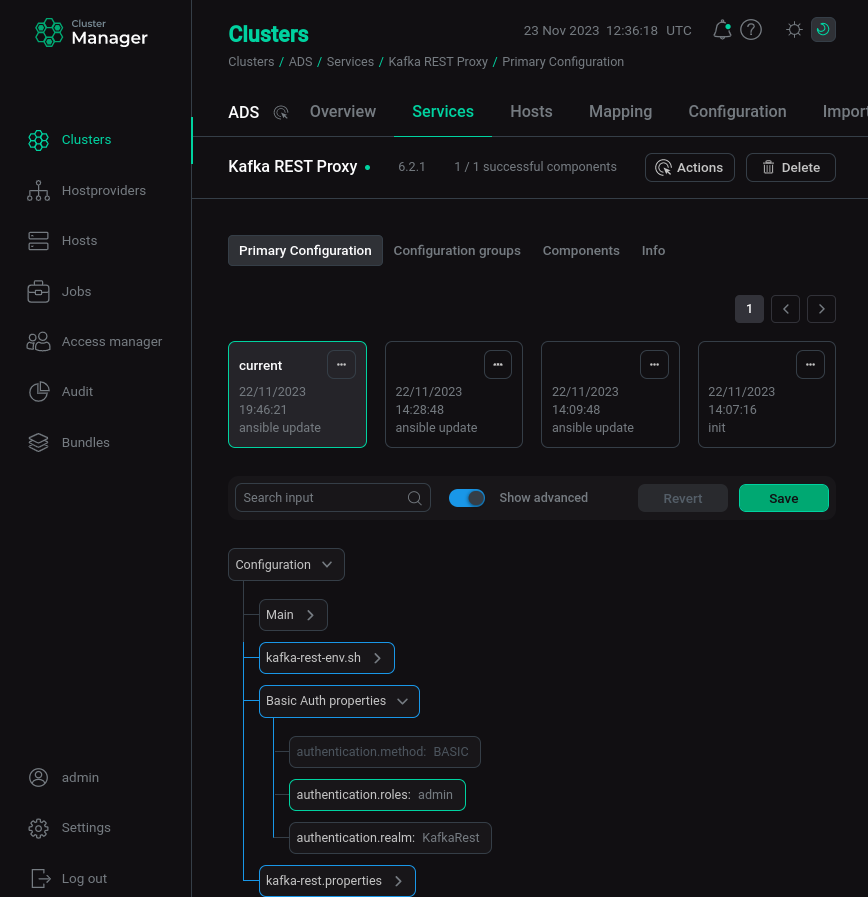 Параметр authentication.roles
Может быть указано несколько ролей, разделенных запятыми. Чтобы авторизоваться для работы в сервисе, аутентифицированный пользователь должен принадлежать хотя бы к одной из этих ролей.
-
-
При необходимости изменения пароля пользователя
adminнажмите на <secret> рядом с именем, введите новый пароль, подтвердите пароль и нажмите Apply.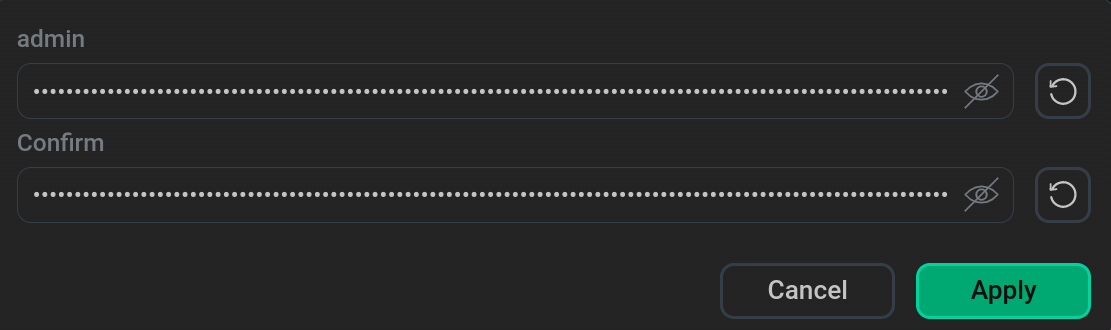 Изменение пароля
-
Сохраните конфигурацию, нажав Save.
-
Перезагрузите все сервисы, для которых была настроена аутентификация. Для этого примените действие Restart, нажав на иконку

 в столбце Actions.
После успешного применения действия Basic Auth подключение к сервисам производится после аутентификации указанного пользователя.