

Действие Enforce Enhanced Security
ADP предоставляет расширенные настройки безопасности, соответствующие 4-му уровню доверия сертификации ФСТЭК. Для управления этой функциональностью используйте действие кластера Enforce Enhanced Security.
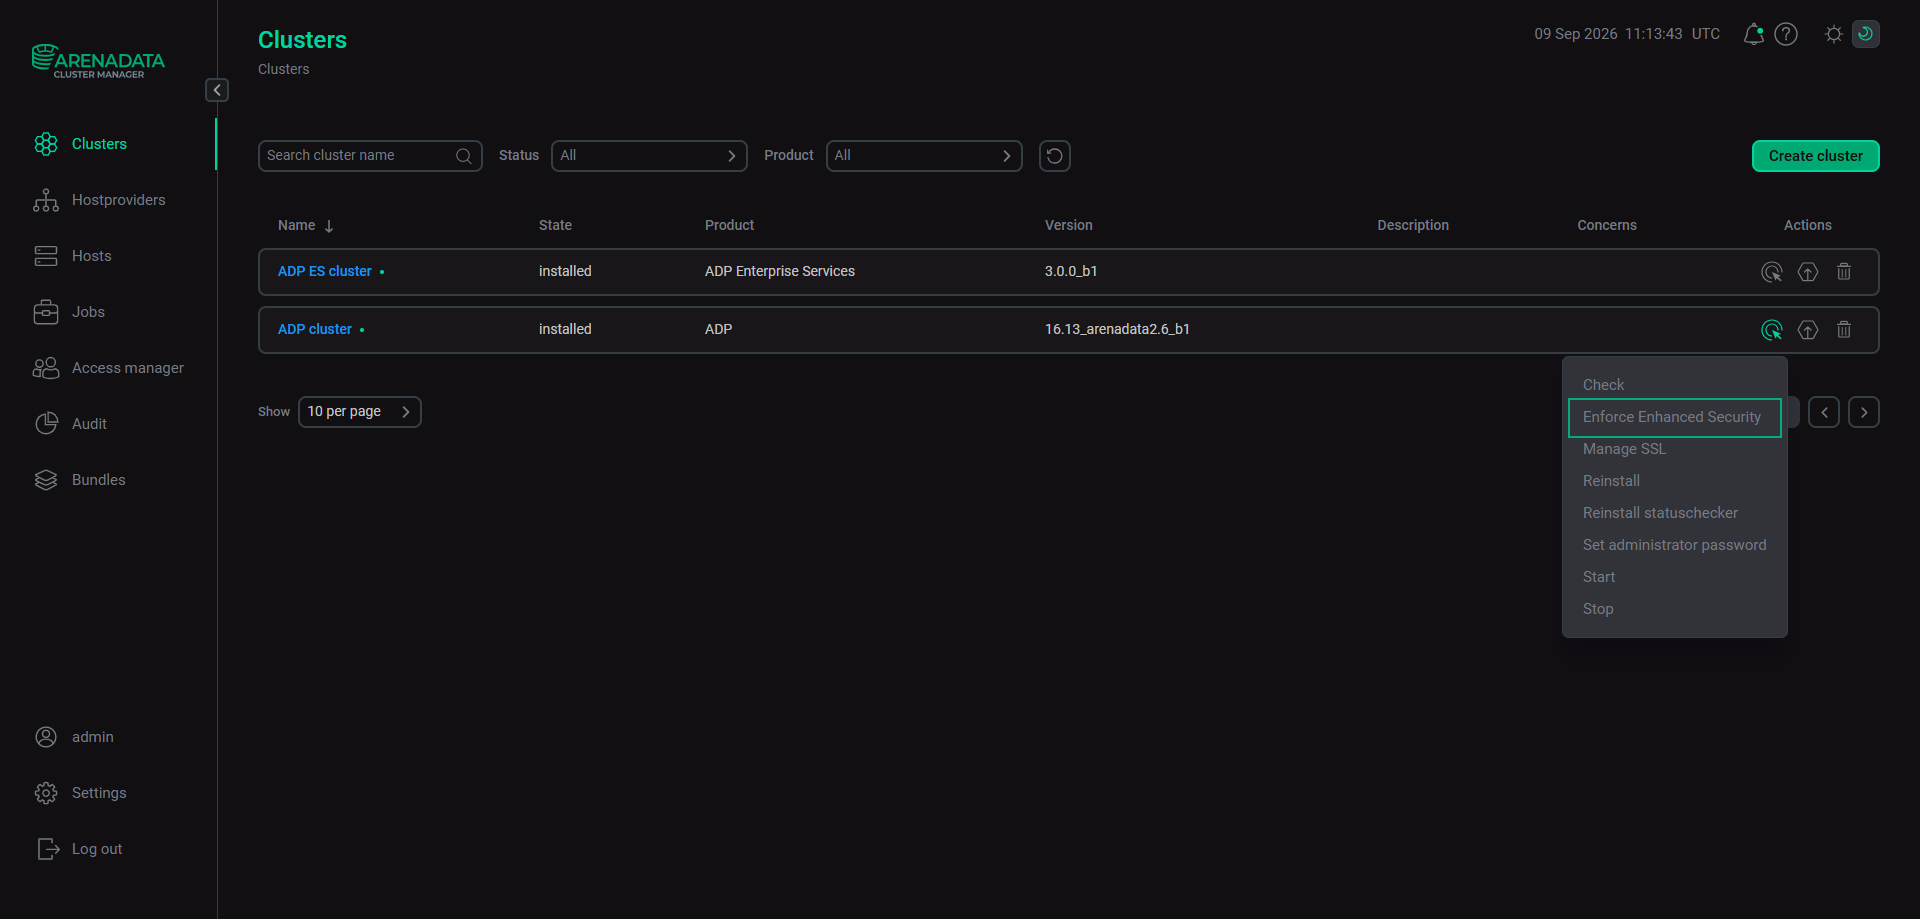
Для выполнения действия Enforce Enhanced Security перейдите на страницу Clusters. Нажмите 
 в столбце Actions, чтобы открыть список с доступными действиями, и выберите действие Enforce Enhanced Security.
В открывшемся окне активируйте переключатель Enforce Enhanced Security.
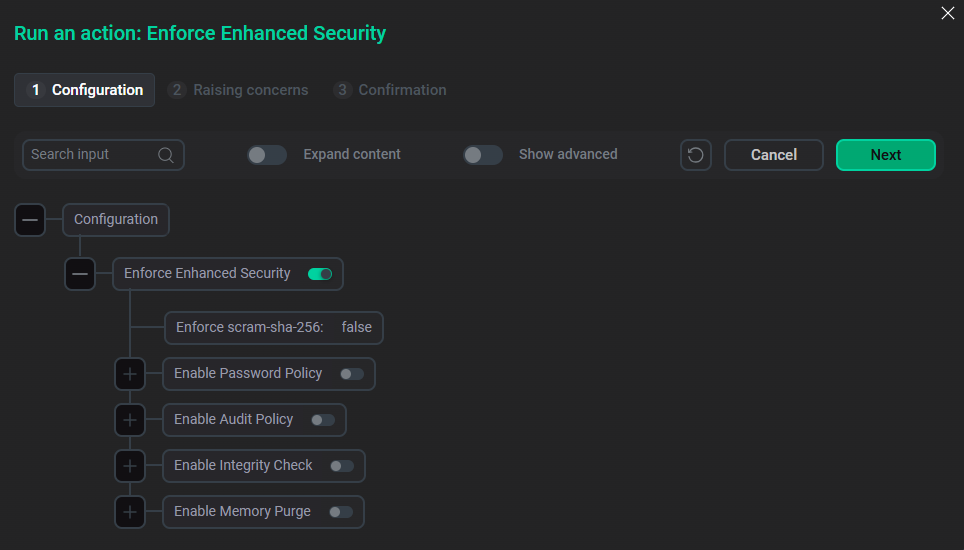
Настройки безопасности отображаются под переключателем Enforce Enhanced Security. Параметры, выделенные красным, являются обязательными.
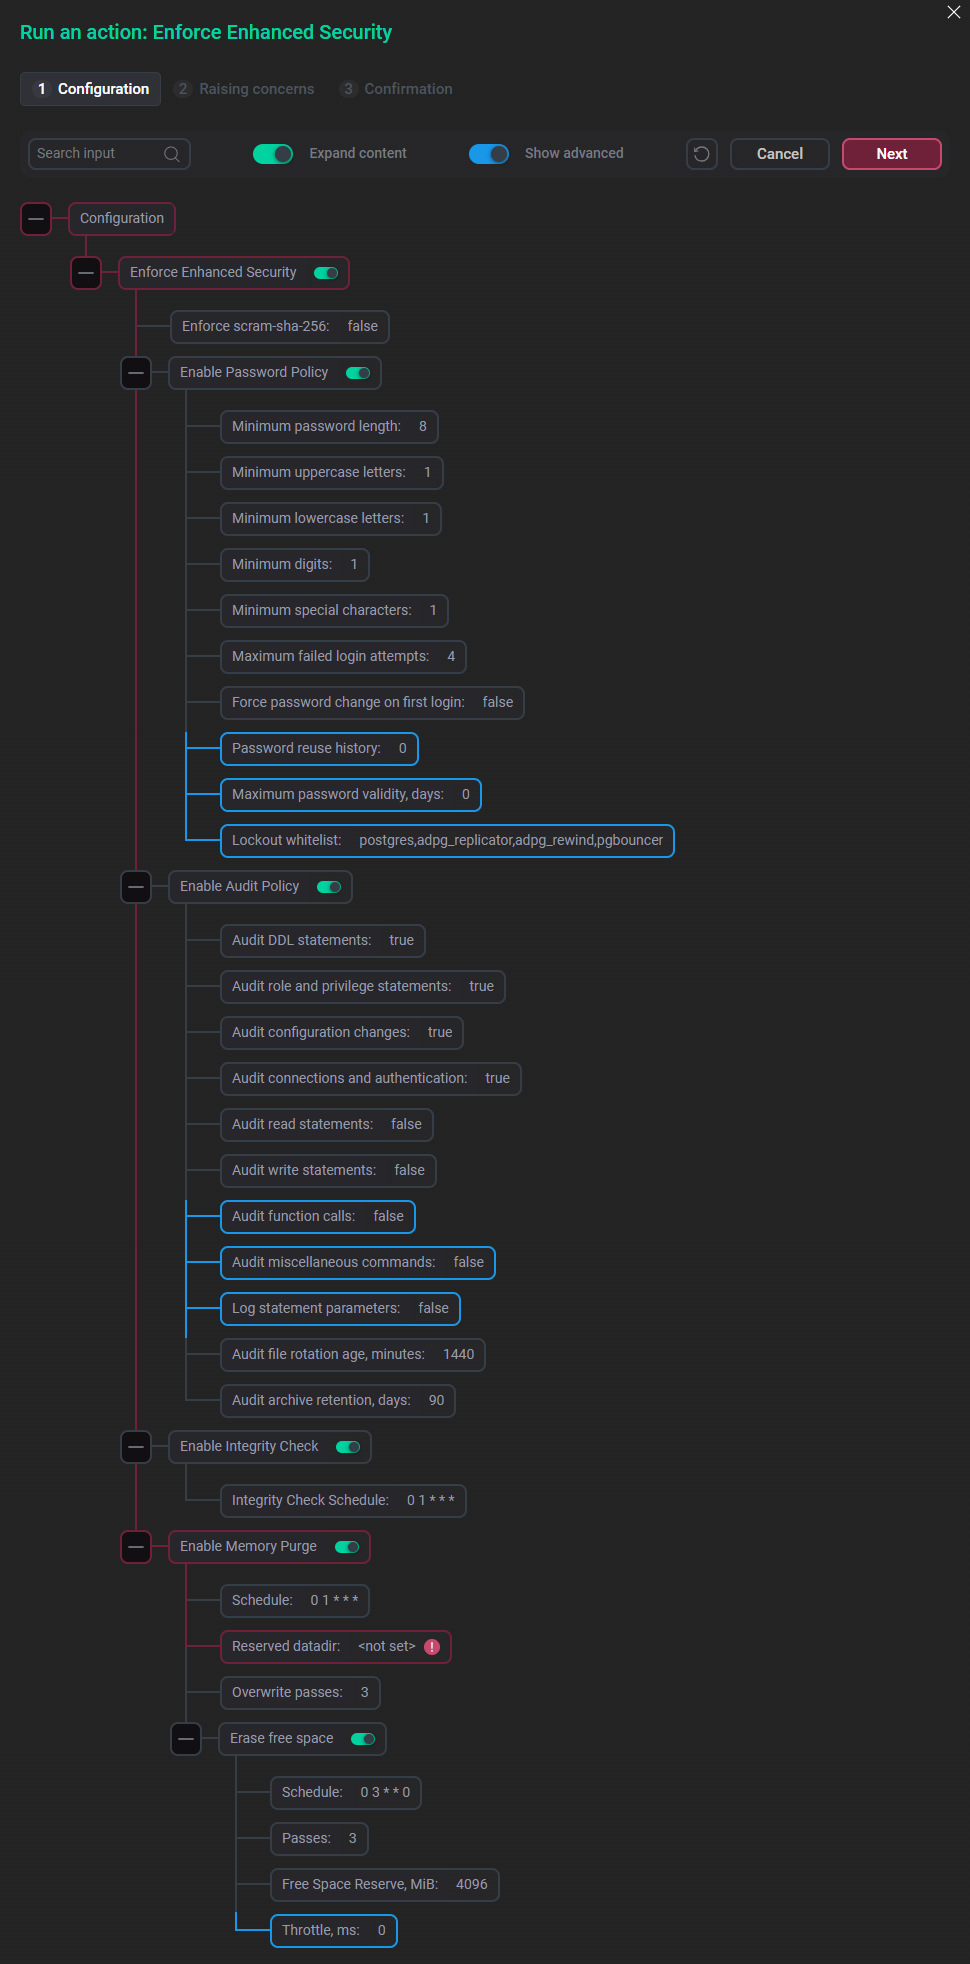
Доступные опции расширенной безопасности описаны ниже.
Enforce scram-sha-256
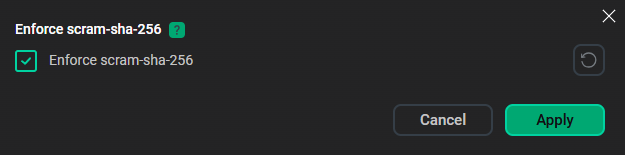
Опция включает или отключает аутентификацию scram-sha-256 на уровне хоста для нод кластера с сервисом ADPG. По умолчанию аутентификация scram-sha-256 отключена, что соответствует значению false. Для ее включения кликните поле Enforce scram-sha-256, установите флажок Enforce scram-sha-256 в открывшемся окне и нажмите Apply.
После включения аутентификации scram-sha-256 у пользователя postgres, не имеющего пароля, остается доступ локально через peer-аутентификацию. Если для него требуется сетевой доступ, необходимо установить пароль. Для этого можно использовать действие Set administrator password.
При включении опции Enforce scram-sha-256 взаимодействие ADP ES с данным кластером ADP становится невозможным.
Enable Password Policy
Эта опция включает политики безопасности для учетных данных пользователей. Параметры Password reuse history, Maximum password validity, days и Lockout whitelist становятся видимыми в интерфейсе ADCM после активации переключателя Show advanced.
| Параметр | Описание | Значение по умолчанию |
|---|---|---|
Minimum password length |
Минимальная длина пароля |
8 |
Minimum uppercase letters |
Минимальное количество заглавных букв, которое должно содержаться в пароле |
1 |
Minimum lowercase letters |
Минимальное количество строчных букв, которое должно содержаться в пароле |
1 |
Minimum digits |
Минимальное количество цифр, которое должно содержаться в пароле |
1 |
Minimum special characters |
Минимальное количество специальных символов, которое должно содержаться в пароле |
1 |
Maximum failed login attempts |
Максимальное количество последовательных неуспешных попыток аутентификации по паролю, после которого учетная запись блокируется. Механизм блокировки |
4 |
Force password change on first login |
Определяет, требуется ли новым пользователям изменить установленный для них пароль после первой успешной аутентификации |
false |
Password reuse history |
Количество последних паролей, которые нельзя использовать повторно. Значение |
0 |
Maximum password validity, days |
Количество дней, в течение которых пароль остается действительным. Значение |
0 |
Lockout whitelist |
Разделенный запятыми список ролей, которые никогда не блокируются при сбоях аутентификации. Сохранение доступа этих системных ролей предотвращает блокировку репликации, управления пулом соединений и доступа суперпользователей в чрезвычайных ситуациях злоумышленником, осуществляющим удаленный доступ, или неправильно настроенным компонентом. Если удалить роль из списка по умолчанию, эта роль может быть заблокирована, что может привести к отказу в обслуживании кластера |
postgres,adpg_replicator,adpg_rewind,pgbouncer |
Блокировка Maximum failed login attempts для всех пользователей снимается после перезапуска ноды. Снять блокировку Maximum failed login attempts для разных пользователей всего кластера можно следующим образом:
-
Для всех пользователей, кроме
postgres— выполните действие сервиса ADPG Reconfigure & Restart или последовательно действия Stop и Start. -
Для пользователя
postgres— выполните командуpatronictl restartв консоли Linux.
За дополнительной информацией по политикам безопасности учетных записей обратитесь к документации расширения credcheck.
Enable Audit Policy
Эта опция включает логирование событий безопасности. Параметры Audit function calls, Audit miscellaneous commands и Log statement parameters становятся видимыми в интерфейсе ADCM после активации переключателя Show advanced.
| Параметр | Описание | Значение по умолчанию |
|---|---|---|
Audit DDL statements |
Определяет, логировать ли все DDL-запросы, которые выполняют создание, изменение и удаление баз данных, таблиц, представлений, функций, процедур и других объектов схемы |
true |
Audit role and privilege statements |
Определяет, логировать ли создание и изменение учетных записей пользователей и правил управления доступом (команды |
true |
Audit configuration changes |
Определяет, логировать ли запросы, изменяющие параметры конфигурации ( |
true |
Audit connections and authentication |
Определяет, логировать ли попытки аутентификации, подключения и отключения |
true |
Audit read statements |
Определяет, логировать ли запросы |
false |
Audit write statements |
Определяет, логировать ли запросы |
false |
Audit function calls |
Определяет, логировать ли вызовы функций и блоки |
false |
Audit miscellaneous commands |
Определяет, логировать ли вспомогательные команды: |
false |
Log statement parameters |
Определяет, включать ли значения bind-параметров проверяемых операторов в лог аудита. Поскольку значения параметров могут содержать конфиденциальные данные, эту опцию следует включать с осторожностью |
false |
Audit file rotation age, minutes |
Определяет максимальное время жизни отдельного файла лога аудита до его автоматической ротации, в минутах |
1440 |
Audit archive retention, days |
Файлы лога аудита после ротации сжимаются, и полученные архивы старше указанного количества дней удаляются. Значение |
90 |
За дополнительной информацией по логированию событий безопасности обратитесь к документации расширения pgaudit.
Enable Integrity Check
Эта опция активирует контроль целостности. Если она включена, ADP проверяет целостность файлов конфигурации, ролей и членства в группах на уровне СУБД, а также политик защиты на уровне строк, хранимых процедур и функций в каждой базе данных. При нарушении целостности система блокирует доступ к кластеру для пользователей баз данных через выставление метода аутентификации reject в pg_hba.conf на всех нодах и выставление признака блокировки в etcd.
Снять блокировку кластера можно через повторный вызов Enforce Enhanced Security с включенной опцией Enable Integrity Check. После этого контрольные суммы будут пересчитаны с учетом текущей конфигурации и кластер перезапущен без блокировки пользователей.
Следующие действия не могут быть выполнены, пока не снята блокировка кластера (об этом будет предупреждать ошибка при их запуске):
-
Кластерные действия:
-
Manage SSL;
-
Reinstall;
-
Upgrade.
-
-
Действия сервиса ADPG:
-
Expand;
-
Reconfigure & Restart.
-
Обратите внимание, что опция Enable Integrity Check не позволяет проверять пользовательские табличные пространства.
Параметр Integrity Check Schedule секции Enable Integrity Check позволяет задать расписание контроля целостности. Он должен быть указан в формате Cron-выражения, при этом интервал не должен превышать 24 часов. Значение по умолчанию — 0 1 * * * (каждый день в 1 час ночи).
Enable Memory Purge
Эта опция включает автоматическое удаление объектов баз данных ADP из оперативной памяти. Параметр Throttle, ms становится видимым в интерфейсе ADCM после активации переключателя Show advanced.
| Параметр | Описание | Значение по умолчанию |
|---|---|---|
Schedule |
Cron-выражение, задающее расписание очистки памяти |
0 1 * * * |
Reserved datadir |
Задает абсолютный путь к каталогу, используемому для копии каталога данных ADP, созданной с помощью жесткой ссылки. Каталог должен располагаться на том же блочном устройстве |
— |
Overwrite passes |
Определяет, сколько раз удаляемый файл перезаписывается случайными данными перед его удалением |
3 |
Erase free space |
Определяет, перезаписывать ли по расписанию нераспределенное пространство каталога данных. Это позволяет стирать блоки, освобожденные вне механизма жестких ссылок, при удалении и перезаписи таблиц, работе VACUUM, удалении сегментов WAL и логов |
enabled |
Erase free space: Schedule |
Cron-выражение, задающее расписание для перезаписи нераспределенного пространства каталога данных |
0 3 * * 0 |
Erase free space: Passes |
Определяет, сколько раз перезаписывать нераспределенное пространство каталога данных |
3 |
Erase free space: Free Space Reserve, MiB |
Размер свободного места в МиБ, которое должно оставаться во время перезаписи нераспределенного пространства каталога данных. Его размер должен быть больше, чем использует кластер во время выполнения операций |
4096 |
Erase free space: Throttle, ms |
Пауза в мс между записью блоков по 256 МиБ. 0 означает отсутствие паузы |
0 |
После включения нужных опций и настройки их параметров нажмите Next, чтобы перейти на вкладку Confirmation, а затем нажмите Run, чтобы подтвердить выполнение действия.
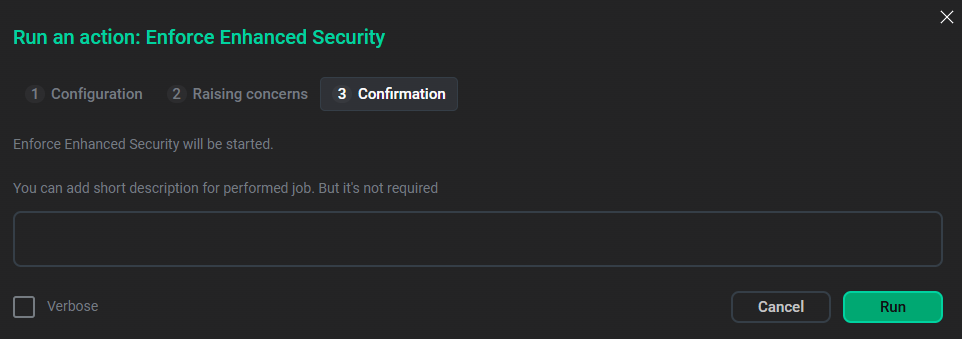
Для отключения или изменения опций расширенной безопасности, запустите действие Enforce Enhanced Security повторно и обновите значения нужных опций и параметров в окне Run an action: Enforce Enhanced Security.
|
ПРИМЕЧАНИЕ
Когда включена опция Enforce Enhanced Security, значение параметра shared_preload_libraries в поле postgresql.conf раздела ADPG configurations сервиса ADPG не содержит предварительно загруженных библиотек, используемых этой опцией.
|