

Настройка Ranger User Sync
Обзор
Ranger User Sync — это опциональный компонент, который позволяет Ranger обновлять список импортированных пользователей и групп. Например, если импортированный пользователь был удален из источника, то при включенном User Sync он станет невидимым в Ranger. Синхронизация происходит при импорте Ranger в кластер (см. секцию Обзор в Плагины Ranger для ADH). После импорта Ranger будет синхронизировать пользователей периодически, по умолчанию — раз в час.
|
ПРИМЕЧАНИЕ
По умолчанию поиск идет по группам, а пользователи добавляются в зависимости от их членства в найденных группах. Чтобы сначала искать пользователей, активируйте переключатель Show advanced в параметрах конфигурации и измените значение ranger.usersync.group.search.first.enabled на false.
|
Настройка LDAP-синхронизации
В дополнение к стандартному методу синхронизации можно добавить источник LDAP. Для этого следуйте шагам ниже:
-
На странице Clusters нажмите на название вашего кластера ADPS, перейдите на вкладку Services и нажмите Ranger.
-
В параметрах конфигурации найдите LDAP sync source for User synchronizer и активируйте его, а затем заполните необходимые параметры LDAP (см. Конфигурационные параметры → Ranger → LDAP sync source for User synchronizer) и нажмите Save.
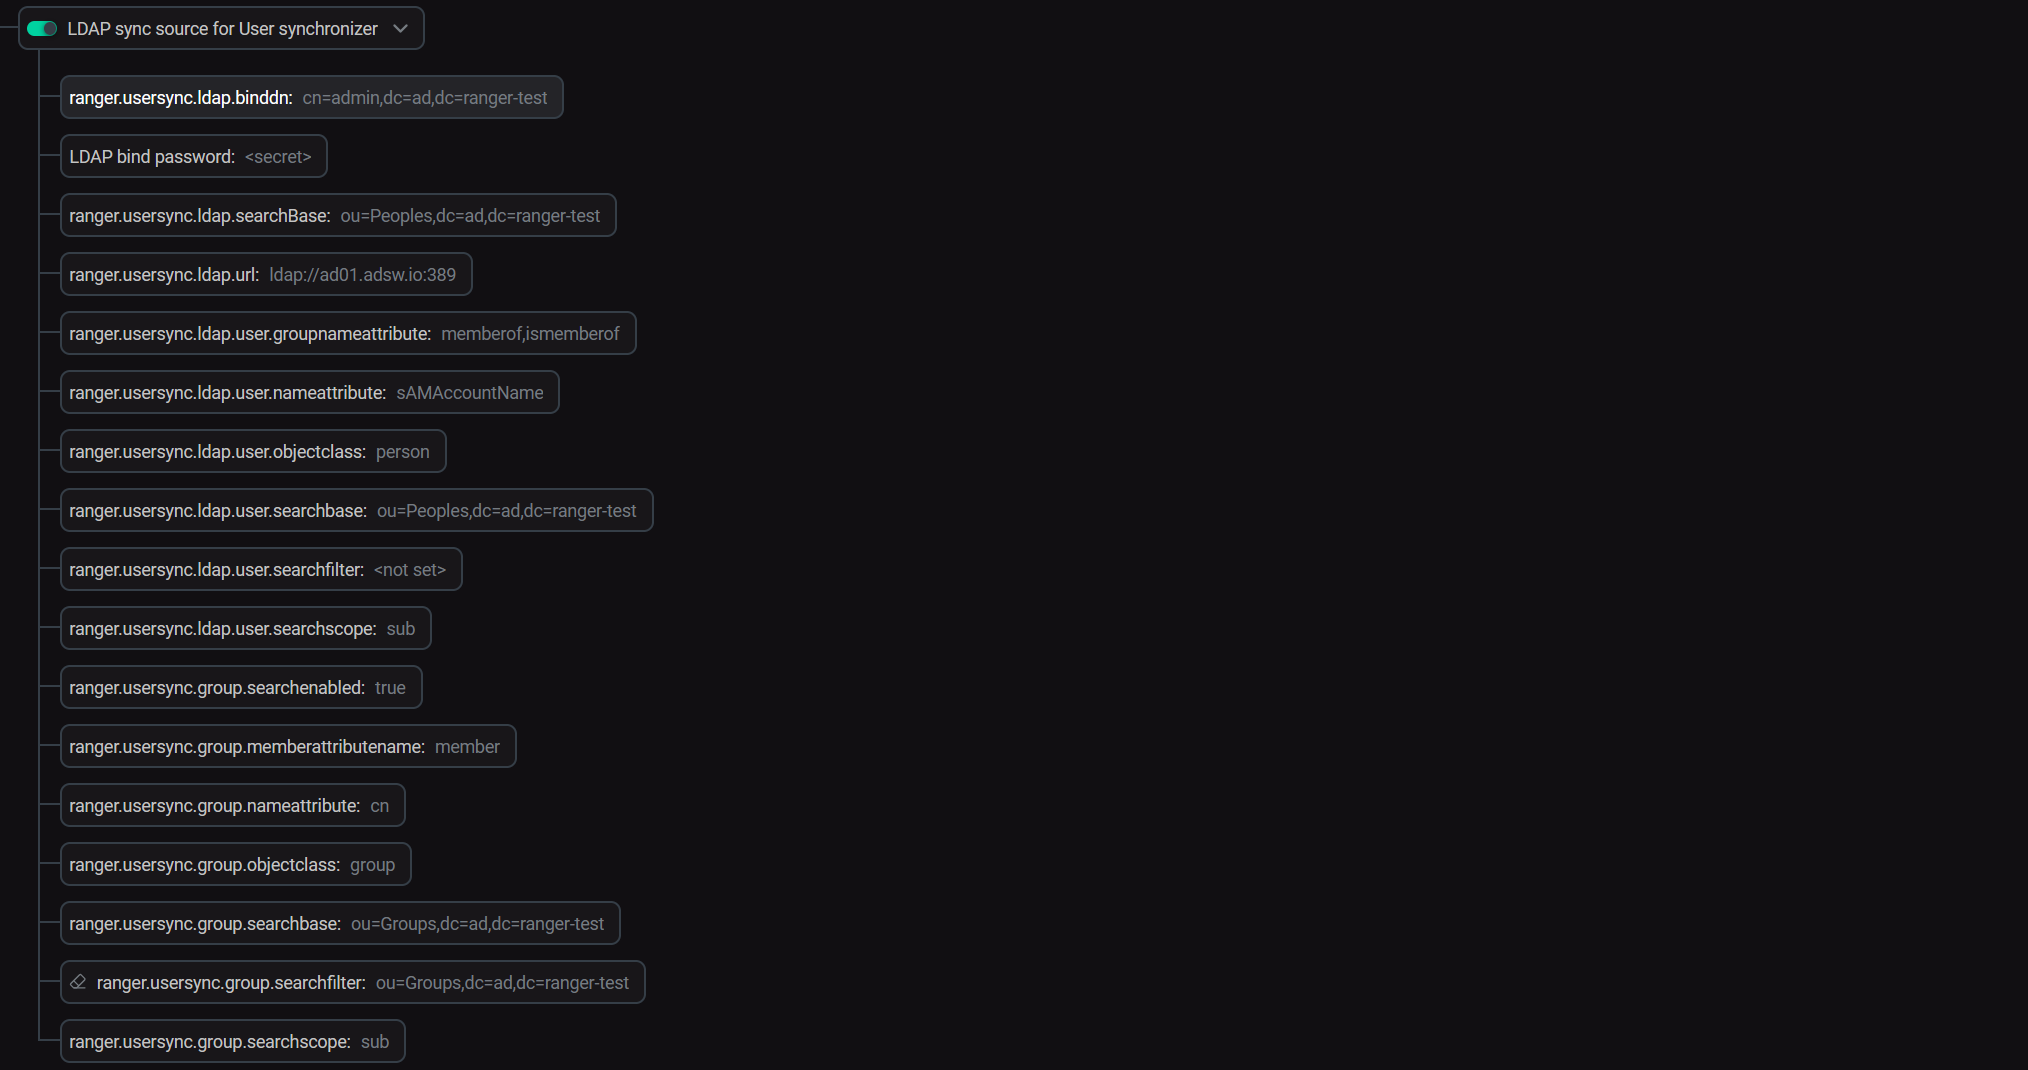 Пример правильных параметров LDAP
-
Перезапустите Ranger. Синхронизированные пользователи и группы появятся на соответствующих страницах, а в поле Sync Source для них будет установлено значение
LDAP/AD.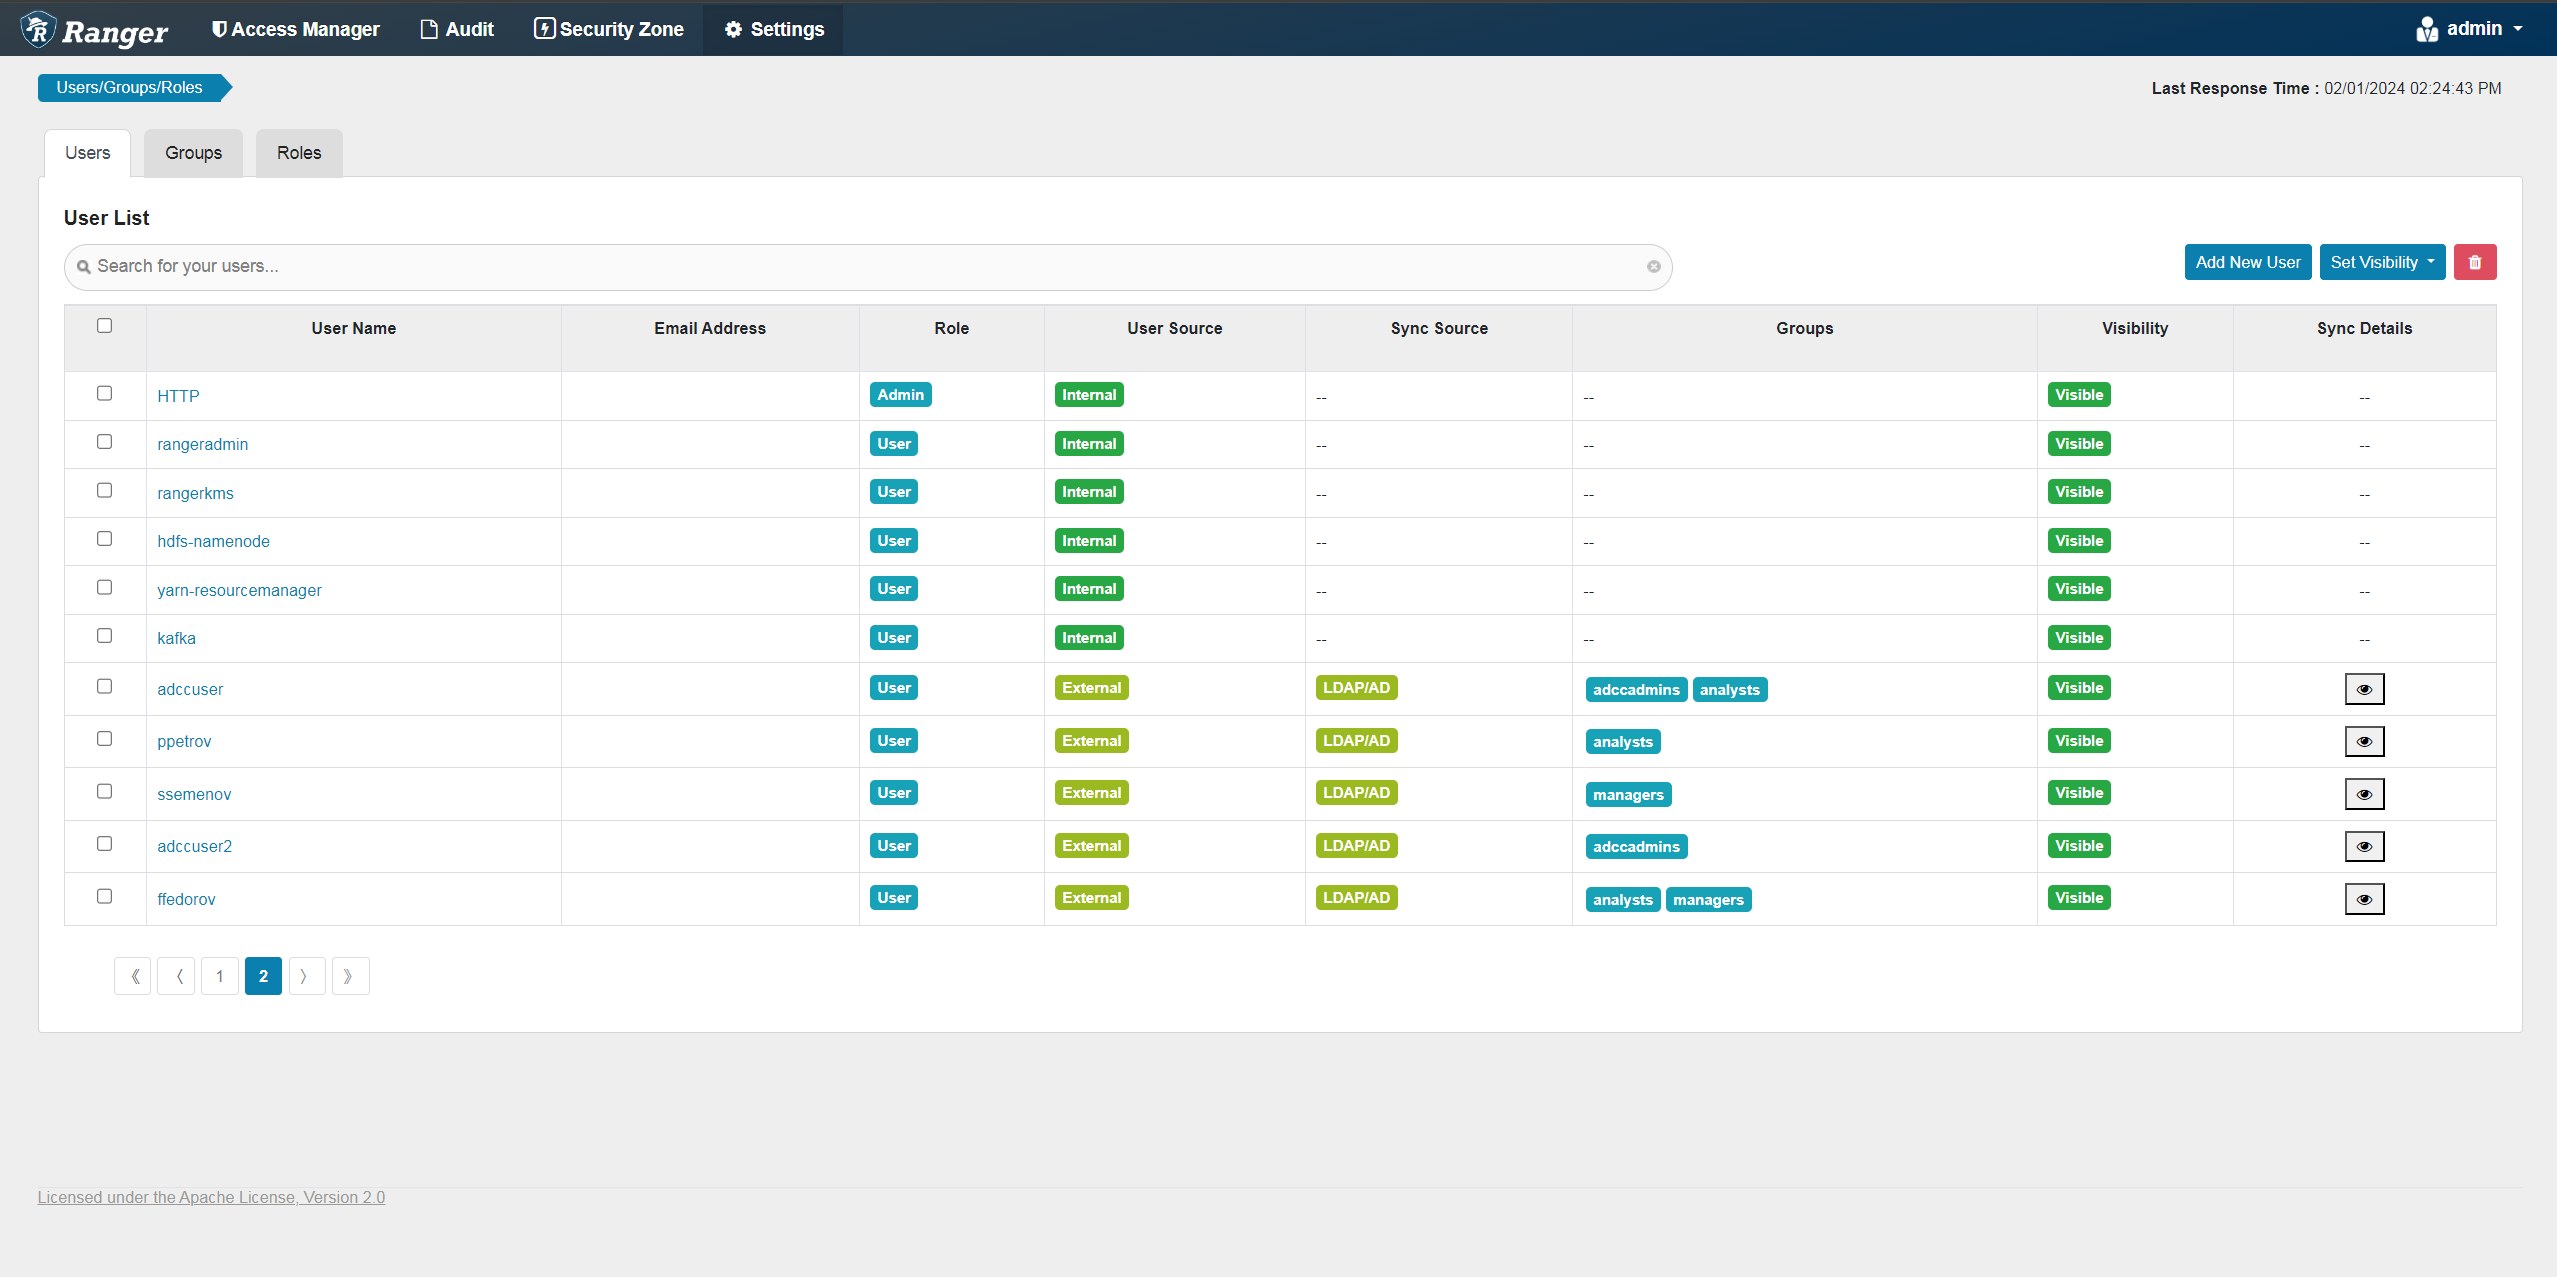 Пользователи из LDAP
 Пользователи из LDAP
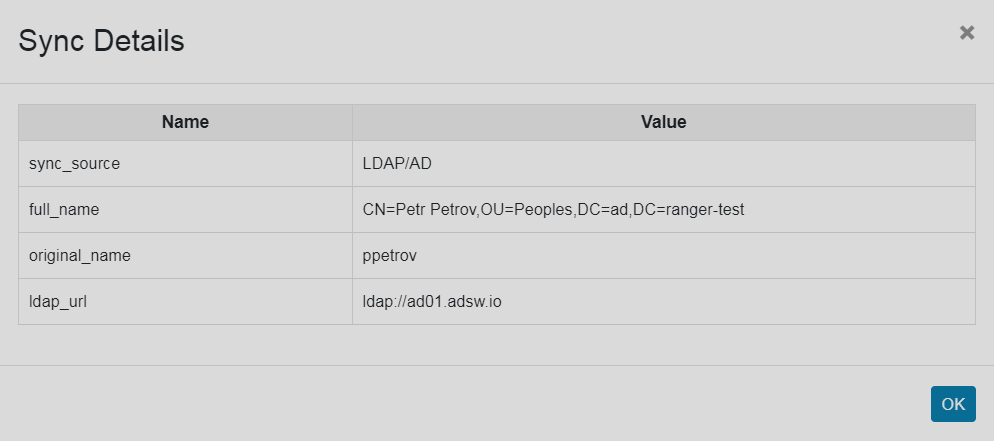
Особые данные о пользователях/группах, синхронизированных из внешних систем, можно увидеть в столбце Sync Details в таблице Users/Groups, соответственно. Например, пользователи из Unix имеют параметры sync_source, full_name и original_name, а пользователи LDAP — все вышеперечисленные (причем для них full_name это DN), а также ldap_url.
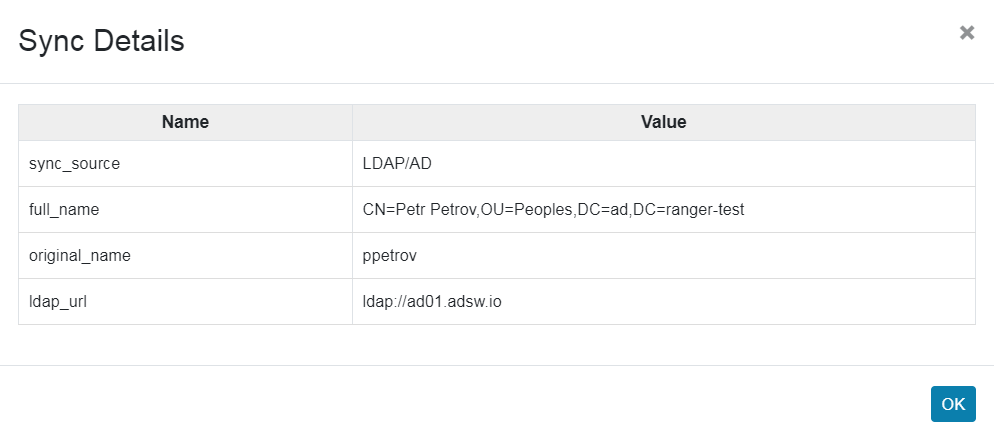
Теперь вы можете управлять политиками для импортированных пользователей.