

Настройка Ranger KMS HA
Работа в режиме HA позволяет Ranger KMS переключаться на бэкап в случае выхода из строя основного хоста.
|
ВАЖНО
Режим HA активируется автоматически при наличии двух и более инстансов Ranger KMS.
|
Настройка в ADCM
Чтобы добавить дополнительный компонент Ranger KMS, следуйте шагам ниже:
-
В меню конфигурации кластера откройте вкладку Services и запустите действие Add Ranger KMS для Ranger. Также в меню сервиса Ranger вы можете перейти на вкладку Components и запустить действие Add для компонента Ranger KMS, что приведет к тому же результату.
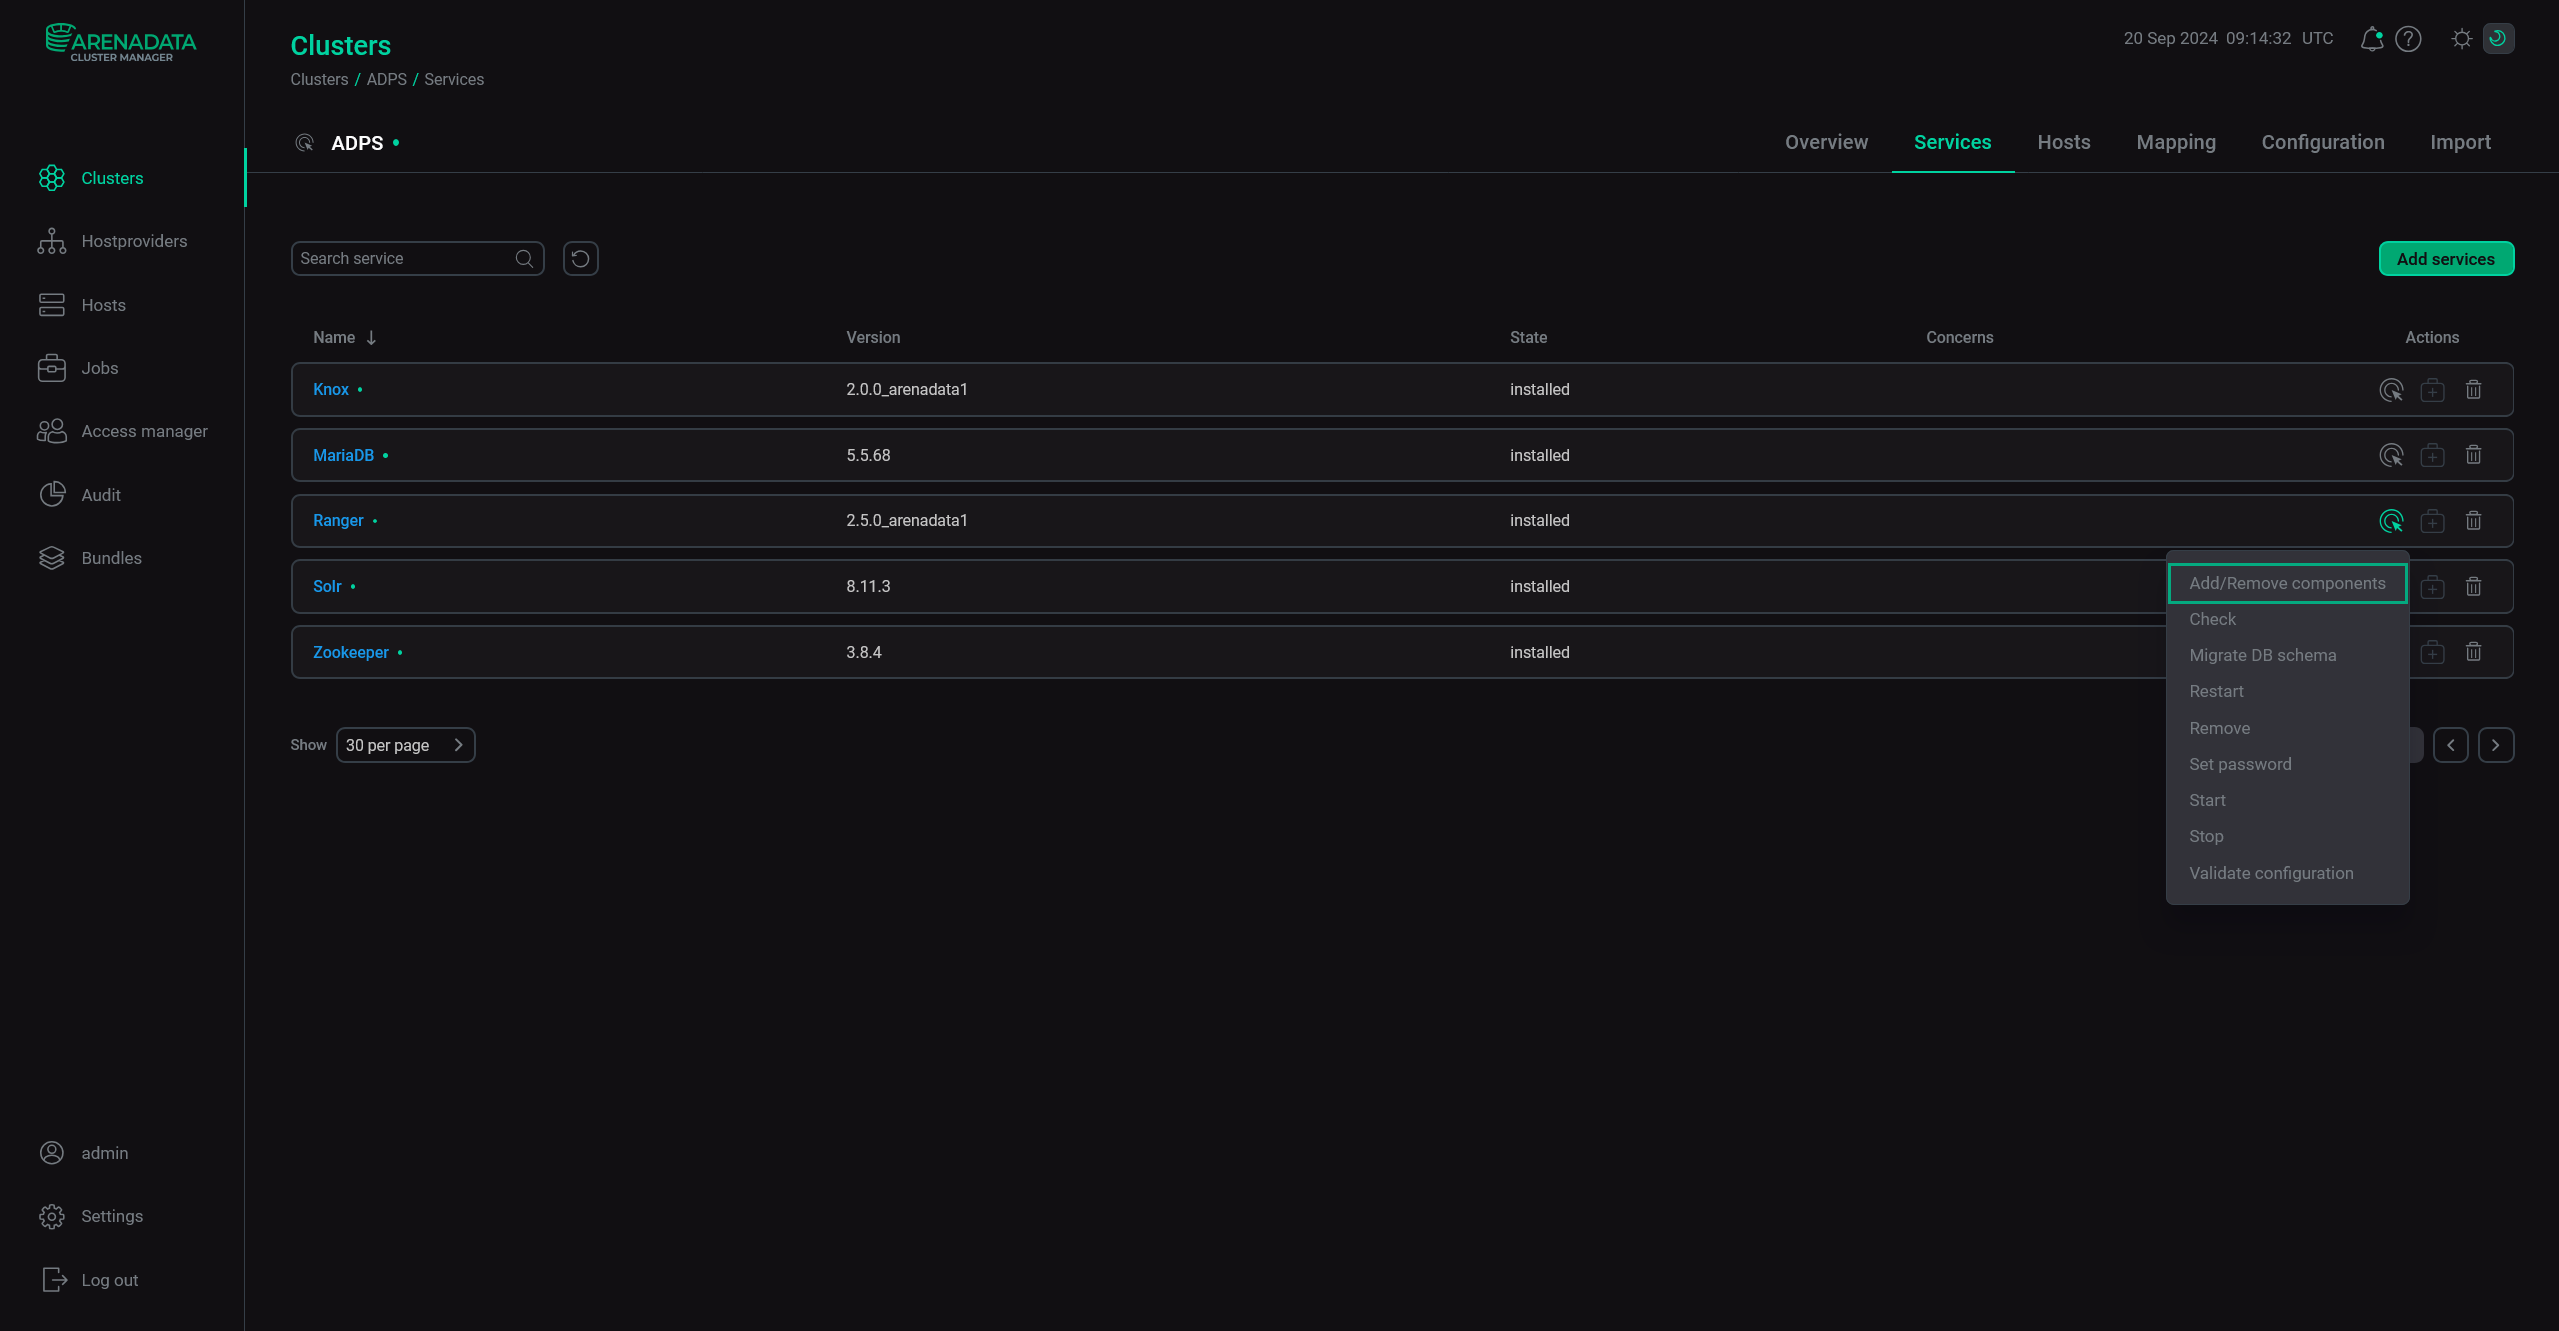 Действие "Add Ranger KMS"
-
В отрывшемся окне добавьте дополнительный хост для компонента Ranger KMS и нажмите Run.
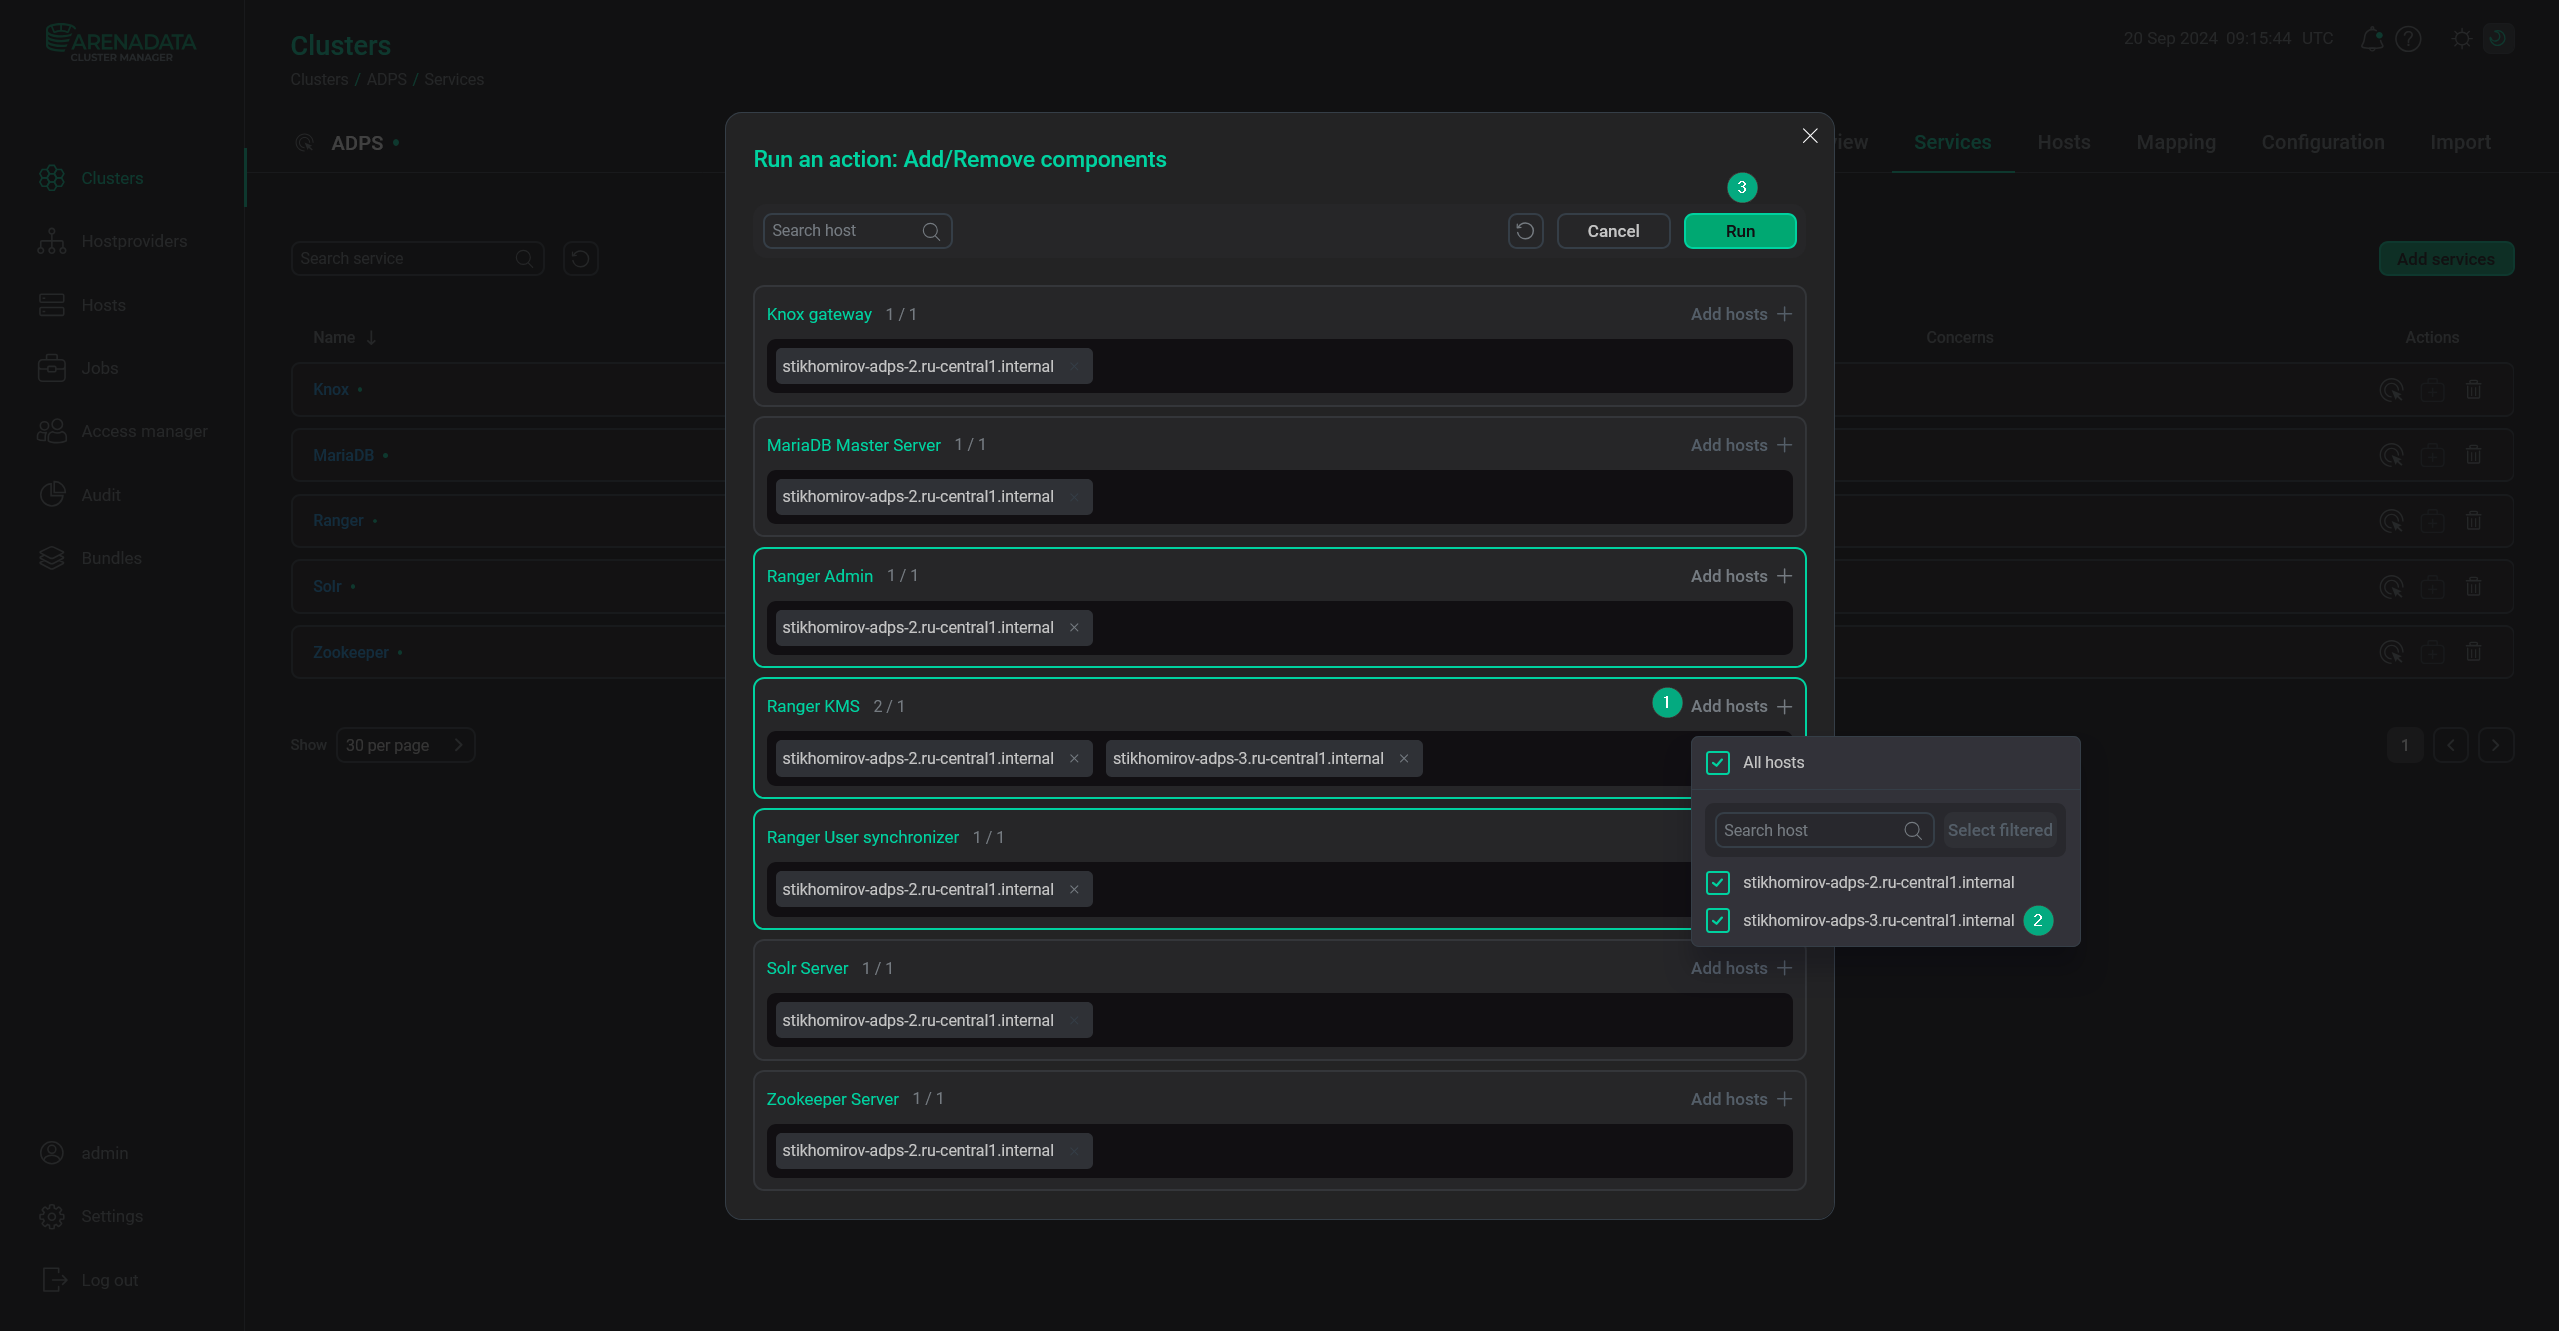 Окно распределения компонентов по хостам
-
Подтвердите действие в появившемся окне и дождитесь его завершения.
|
ПРИМЕЧАНИЕ
В керберизованном кластере для аутентификации используется SASL с данными пользователя Kerberos. Правила для разрешения имен определяются параметром hadoop.kms.authentication.kerberos.name.rules, находящимся в группе параметров kms-site.xml, доступной при активном флаге Show advanced. По умолчанию эти правила затрагивают только сервисных пользователей (например, ranger, hive, yarn и т.д.).
|
Проверка
Чтобы проверить, включен ли режим HA, следуйте шагам ниже:
-
Войдите в Ranger Admin UI как
keyadmin. -
Перейдите на страницу редактирования сервиса Ranger KMS.
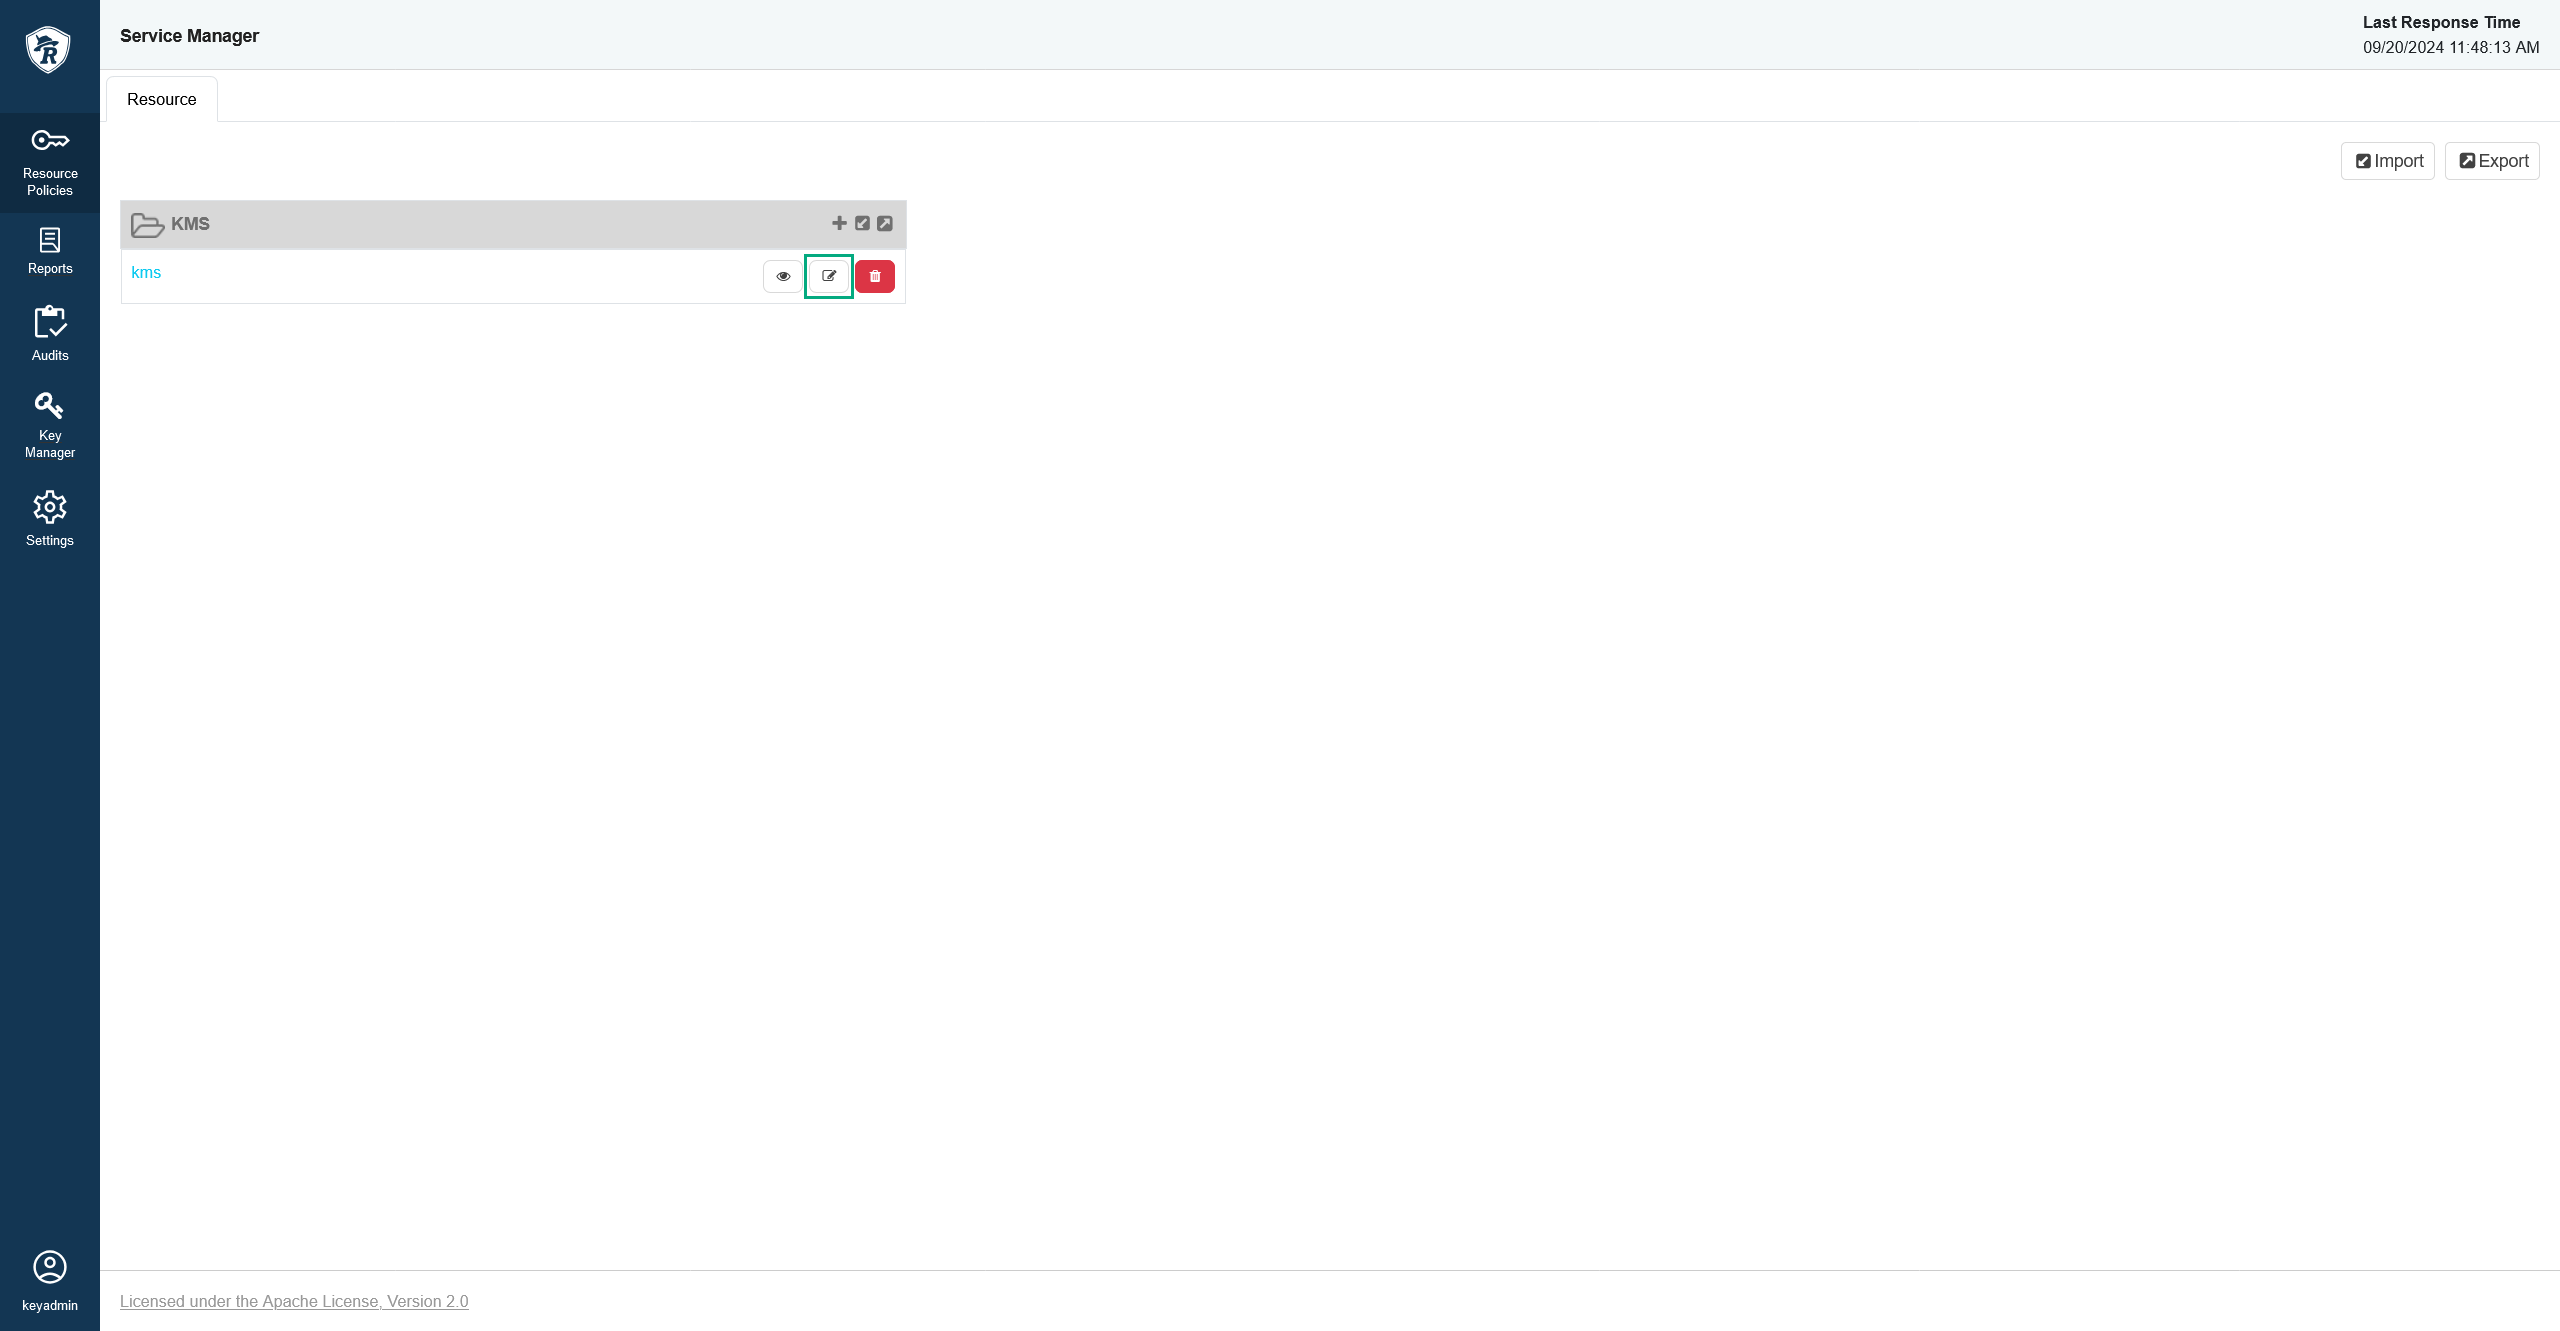 Редактирование сервиса Ranger KMS
 Редактирование сервиса Ranger KMS
-
Если режим HA включен, то значение параметра KMS URL должно состоять из нескольких URL хостов с KMS (
kms://http@<kms_host_1>;<kms_host_2>:9292/kms). В противном случае значение параметра должно быть следующим:dbks://http@<kms_host>:9292/kms. При включенном SSLhttpбудет изменено наhttps, а порт9292— на порт9393.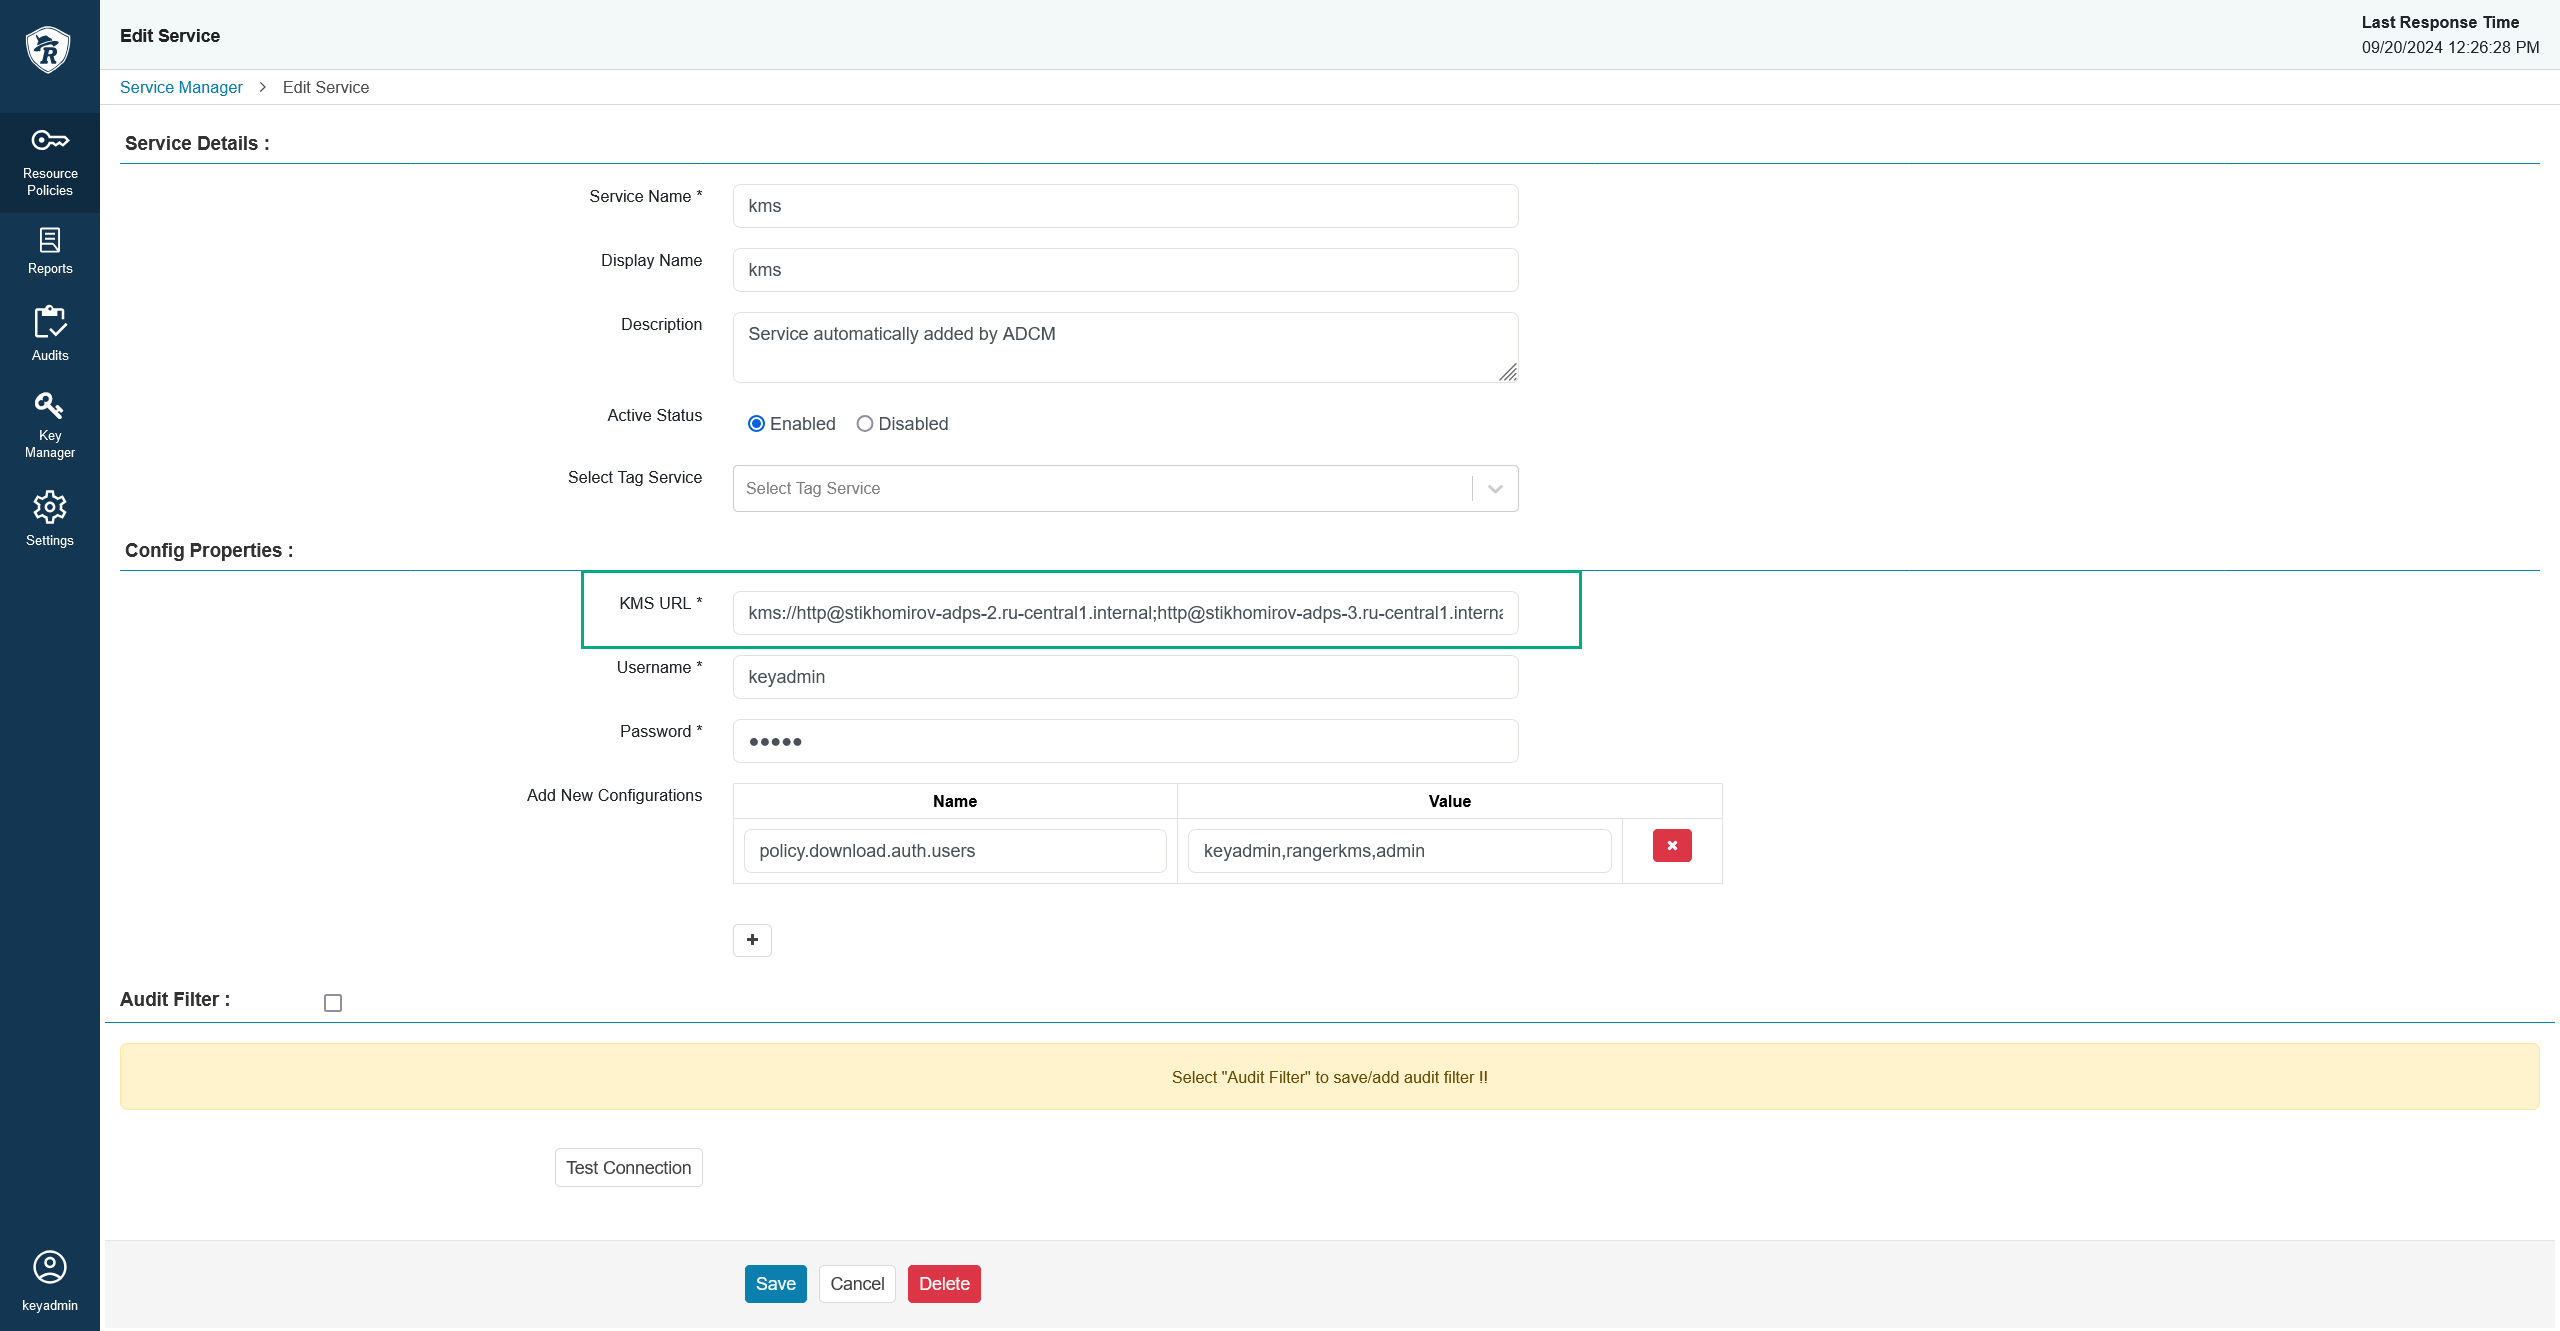 Параметр "KMS URL"
 Параметр "KMS URL"