

Аутентификация LDAP
Обзор
Начиная с версии 2.4.0 для подключения к пользовательскому интерфейсу ADS Control, кроме пользователей базовой аутентификации (обязательного пользователя admin и cозданных пользователей), могут быть использованы пользователи, имеющие учетную запись в каталоге MS Active Directory.
Для настройки аутентификации в пользовательском интерфейсе используется учетная запись пользователя в Active Directory (Distinguished Name, DN) — например, cn=user_ads,ou=users,dc=foo,dc=com. При этом в качестве логина для аутентификации в пользовательском интерфейсе используется общее имя пользователя (Common Name, CN), для данного примера — user_ads.
Для возможности аутентификации нескольких пользователей при настройке может быть указано DN для поиска пользователей в формате cn={0},ou=users,dc=foo,dc=com, где при помощи индекса {0} заменяются CN пользователей. При этом для аутентификации в качестве логина используется CN любого из пользователя, подходящего под этот DN.
Включение аутентификации LDAP
Для включения аутентификации для LDAP-пользователей на странице конфигурирования сервиса ADS Control выполните шаги:
-
Активируйте переключатель LDAP Authentication и в раскрывшемся списке параметров заполните параметры:
-
LDAP URL — URL-адрес сервера LDAP. URL-адрес должен начинаться с
ldap://илиldaps://c указанием порта. -
Authentication Query — запрос для поиска пользователей. Может быть указан полный DN пользователя (
cn=user_ads,ou=users,dc=foo,dc=com) или DN для поиска пользователей (cn={0},ou=users,dc=foo,dc=com).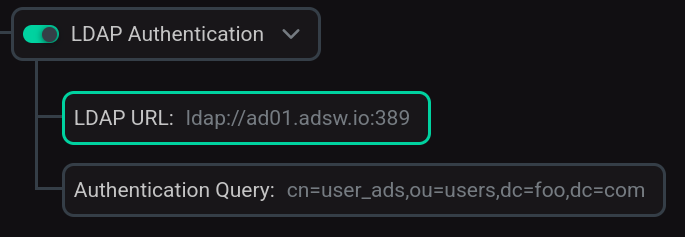 Включение аутентификации LDAP
-
-
Сохраните конфигурацию, нажав Save.
-
Перезагрузите сервис ADS Control. Для этого примените действие Restart, нажав на иконку

 в столбце Actions сервиса.
В результате у LDAP-пользователя или группы пользователей появляется доступ к пользовательскому интерфейсу ADS Control. Для аутентификации в окне авторизации введите CN пользователя и пароль его учетной записи в каталоге MS Active Directory. После аутентификации в ADS Control CN пользователя отображается в секции авторизации.