Настройка кластера
|
ВАЖНО
В большинстве случаев кастомная настройка кластера не требуется — значения параметров можно оставить по умолчанию.
|
После добавления нового кластера можно выполнить его настройку. Для этого выполните шаги:
-
Выберите кластер на странице Clusters. Для этого нажмите на имя кластера в столбце Name.
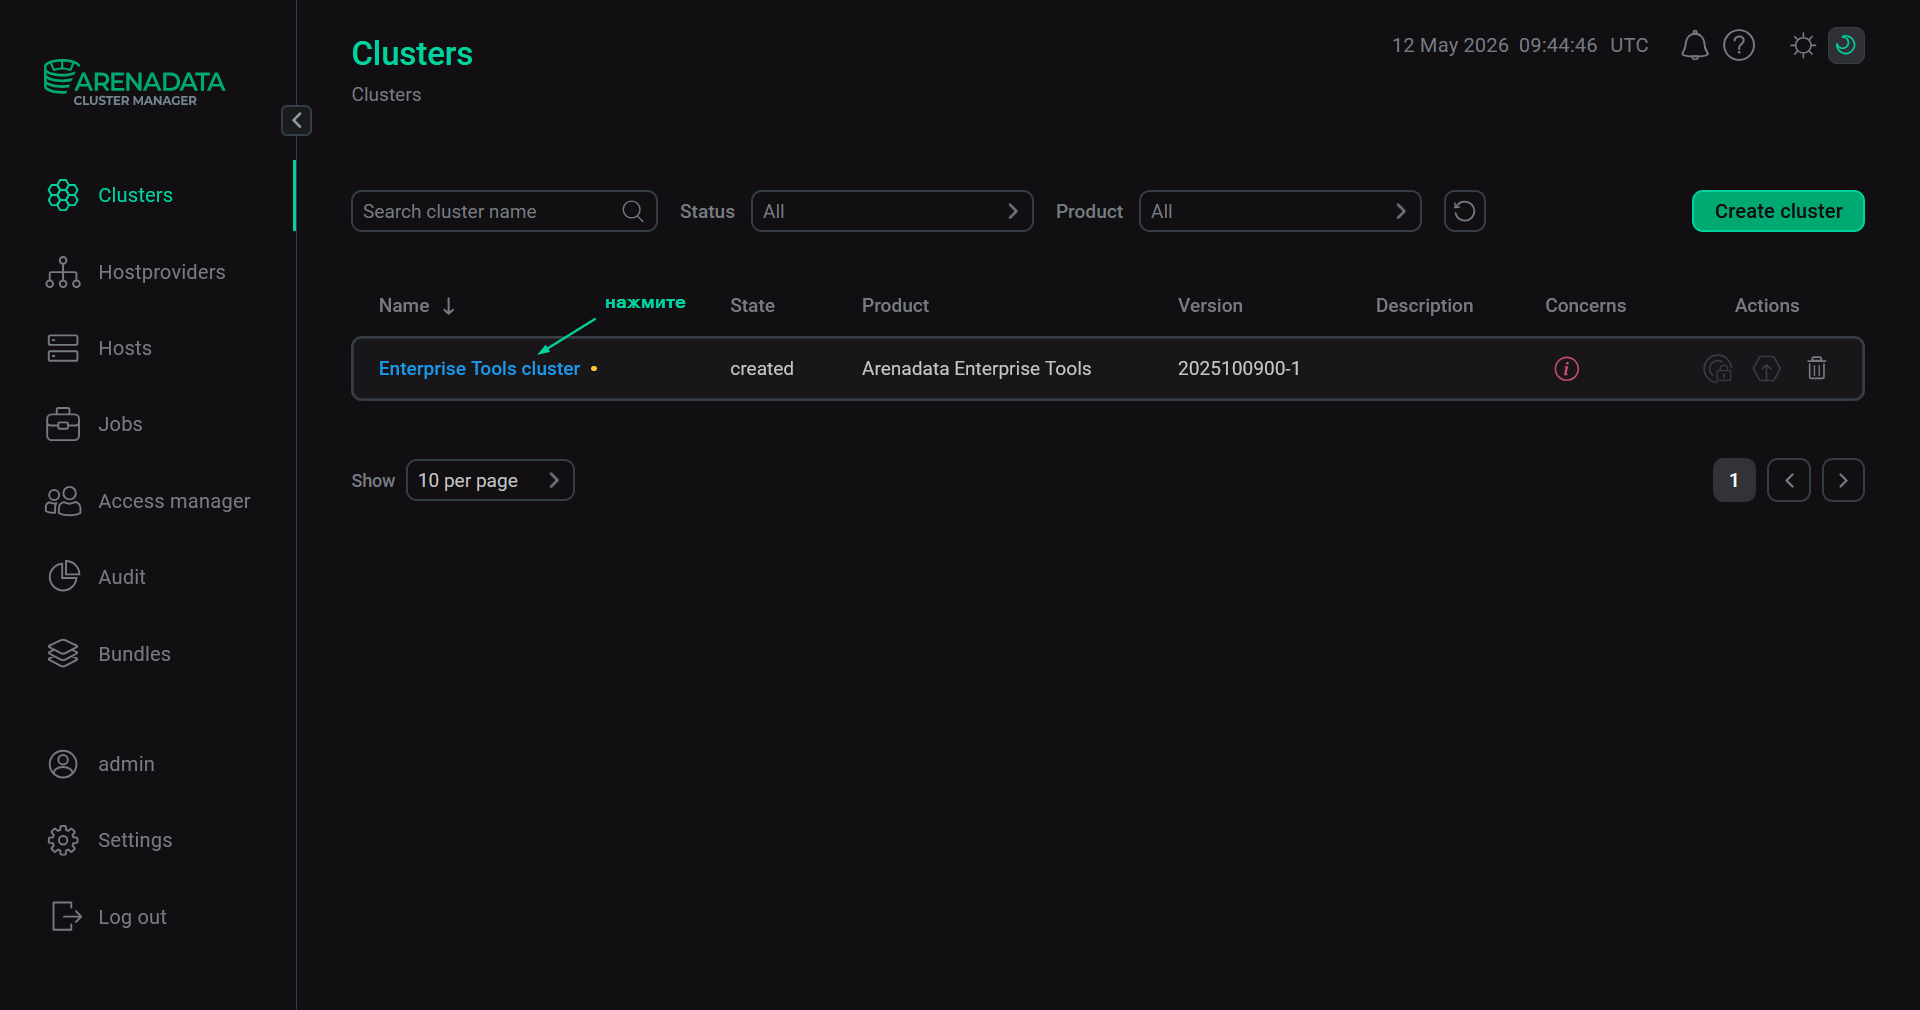 Выбор кластера
-
Откройте вкладку Configuration на странице кластера. Вкладка Configuration состоит из трех подразделов: Primary configuration, Configuration groups, Ansible settings.
-
Заполните необходимые конфигурационные параметры на нужной вкладке и нажмите Save.
Primary configuration
Вкладка Configuration → Primary configuration содержит основные конфигурационные параметры кластера.
Параметры
Доступные параметры конфигурации перечислены ниже:
-
Раздел Timeout to unlock package manager. Отображается, если активирован переключатель Show advanced. Раздел содержит следующие параметры:
-
retries — количество повторных попыток для операций с кластером (
3по умолчанию). -
delay — задержка между повторными попытками в секундах (
10по умолчанию).
-
-
Раздел Use custom registry. Использование этой группы параметров обычно не рекомендуется. Активируйте эту группу параметров только в том случае, если требуется установить кластер ADET из пользовательского Docker Registry. Перед началом установки необходимые образы ADET, такие как
et-registryиet-http-mirror, должны быть загружены в пользовательский Docker Registry. При обычной offline-установке ADET использование пользовательского Docker Registry не требуется, так как после установки ADET самостоятельно предоставляет сервисы Docker Registry и HTTP Mirror. Раздел содержит следующие параметры:-
registry — сетевой адрес пользовательского Docker Registry в формате
<host>:<port>, напримерregistry.company.local:8443. Во время установки кластера ADET ADCM пытается загрузить необходимые образы сервисов ADET из этого Docker Registry. Пользовательские Docker Registry, требующие аутентификации с помощью логина и пароля, не поддерживаются. ADCM проверяет адрес Docker Registry во время развертывания кластера, а не при сохранении формы конфигурации. -
prefix — путь к репозиторию в пользовательском Docker Registry, где хранятся образы Arenadata. Поддерживаются вложенные пути, например dataplane/subfolder.
-
Use self-signed certificate — флаг, который определяет политику доверия к TLS-сертификату Docker Registry:
-
false— разрешается использовать только сертификат, выданный доверенным центром сертификации (Certificate Authority, CA). -
true— разрешается использовать самоподписанный сертификат. Установите этот флаг вtrue, если ваш Docker Registry использует внутренний или созданный вручную сертификат; в противном случае Docker заблокирует подключение.ПРИМЕЧАНИЕВ настоящее время самоподписанный сертификат, указанный в поле Self-signed certificate, не добавляется автоматически в доверенное хранилище сертификатов на узлах кластера. Поэтому перед развертыванием кластера вручную разместите сертификат на каждом узле в каталоге, который Docker использует для сертификатов пользовательского Docker Registry.
Например, в Ubuntu сохраните сертификат как /etc/docker/certs.d/<host>:<port>/registry_ca.crt, где
<host>:<port>— адрес Docker Registry (например,registry.company.local:8443).Если сертификат не добавить вручную, загрузка образов из пользовательского Docker Registry может завершиться ошибкой проверки TLS, например:
tls: failed to verify certificate: x509: certificate signed by unknown authority.
-
-
Self-signed certificate — полное содержимое файла самоподписанного сертификата в формате PEM, включая начальную и конечную строки:
-----BEGIN CERTIFICATE-----и-----END CERTIFICATE-----.
-
-
Раздел Use existing docker. Этот параметр определяет, будет ли ADCM устанавливать Docker на хостах кластера и управлять им или использовать существующую Docker-совместимую среду. Возможные значения:
-
false(рекомендуется) — ADCM полностью контролирует контейнерную среду. Во время развертывания кластера ADCM автоматически устанавливает, настраивает и запускает проверенную версию Docker. -
true— ADCM пропускает шаг установки Docker и подключается к существующему Docker-совместимому контейнерному движку на хостах ADET. Если вы используете этот параметр, убедитесь, что существующий Docker-совместимый движок соответствует требованиям, описанным в разделе Пререквизиты для "Use existing docker".
-
-
Раздел SSL доступен только для чтения. Параметры в этом разделе можно изменить с помощью действия кластера ADET Manage SSL.
Пререквизиты для "Use existing docker"
Если Use existing docker установлено в true, проверьте одну из следующих Docker-совместимых сред на каждом хосте ADET.
Docker
Используйте этот сценарий, если на хостах ADET установлен Docker.
-
Проверьте, что Docker CLI установлен и доступен под именем
docker:$ docker --versionПример вывода:
Docker version 29.1.3, build f415da8
-
Проверьте, что сокет и сервис Docker активны:
$ systemctl is-active docker.socket
$ systemctl is-active docker.service
Пример вывода:
active
active
-
Проверьте, что Docker CLI может подключиться к Docker:
$ sudo docker infoПример выводаClient: Version: 29.1.3 Context: default Debug Mode: false Plugins: trust: Manage trust on Docker images (Docker Inc.) Version: 29.1.3 Path: /usr/libexec/docker/cli-plugins/docker-trust Server: Containers: 4 Running: 4 Paused: 0 Stopped: 0 Images: 4 Server Version: 29.1.3 Storage Driver: overlayfs driver-type: io.containerd.snapshotter.v1 Logging Driver: json-file Cgroup Driver: systemd Cgroup Version: 2 Plugins: Volume: local Network: bridge host ipvlan macvlan null overlay Log: awslogs fluentd gcplogs gelf journald json-file local splunk syslog CDI spec directories: /etc/cdi /var/run/cdi Swarm: inactive Runtimes: io.containerd.runc.v2 runc Default Runtime: runc Init Binary: docker-init containerd version: runc version: init version: Security Options: apparmor seccomp Profile: builtin cgroupns Kernel Version: 5.15.0-185-generic Operating System: Ubuntu 22.04.5 LTS OSType: linux Architecture: x86_64 CPUs: 2 Total Memory: 7.752GiB Name: vea-et-x ID: 5ee23023-ee2d-40e3-b53b-98f5ef184449 Docker Root Dir: /var/lib/docker Debug Mode: false Experimental: false Insecure Registries: ::1/128 127.0.0.0/8 Live Restore Enabled: false Firewall Backend: iptables
Podman, совместимый с Docker
Используйте этот сценарий, если на хостах ADET в качестве контейнерного движка хотите использовать Podman.
|
ПРИМЕЧАНИЕ
В настоящее время ADET не поддерживает прямой вызов В дистрибутивах с Podman установите пакет |
-
Проверьте, что Docker-совместимый CLI установлен и доступен под именем
docker:$ docker --versionПример вывода:
Emulate Docker CLI using podman. Create /etc/containers/nodocker to quiet msg.
podman version 4.9.3
-
Проверьте, что сокет Podman активен:
$ systemctl is-active podman.socketПример вывода:
active
-
Проверьте, что Docker-совместимый CLI может подключиться к Podman:
$ sudo docker infoПример выводаEmulate Docker CLI using podman. Create /etc/containers/nodocker to quiet msg. host: arch: amd64 buildahVersion: 1.33.7 cgroupControllers: - cpuset - cpu - io - memory - hugetlb - pids - rdma - misc cgroupManager: systemd cgroupVersion: v2 conmon: package: conmon_2.1.10+ds1-1build2_amd64 path: /usr/bin/conmon version: 'conmon version 2.1.10, commit: unknown' cpuUtilization: idlePercent: 89.94 systemPercent: 3.2 userPercent: 6.86 cpus: 2 databaseBackend: sqlite distribution: codename: noble distribution: ubuntu version: "24.04" eventLogger: journald freeLocks: 2048 hostname: vea-podman-test idMappings: gidmap: null uidmap: null kernel: 6.8.0-134-generic linkmode: dynamic logDriver: journald memFree: 3094835200 memTotal: 4106100736 networkBackend: netavark networkBackendInfo: backend: netavark dns: package: aardvark-dns_1.4.0-5_amd64 path: /usr/lib/podman/aardvark-dns version: aardvark-dns 1.4.0 package: netavark_1.4.0-4_amd64 path: /usr/lib/podman/netavark version: netavark 1.4.0 ociRuntime: name: crun package: crun_1.14.1-1_amd64 path: /usr/bin/crun version: |- crun version 1.14.1 commit: de537a7965bfbe9992e2cfae0baeb56a08128171 rundir: /run/crun spec: 1.0.0 +SYSTEMD +SELINUX +APPARMOR +CAP +SECCOMP +EBPF +WASM:wasmedge +YAJL os: linux pasta: executable: /usr/bin/pasta package: passt_0.0~git20240220.1e6f92b-1_amd64 version: | pasta unknown version Copyright Red Hat GNU General Public License, version 2 or later <https://www.gnu.org/licenses/old-licenses/gpl-2.0.html> This is free software: you are free to change and redistribute it. There is NO WARRANTY, to the extent permitted by law. remoteSocket: exists: true path: /run/podman/podman.sock security: apparmorEnabled: true capabilities: CAP_CHOWN,CAP_DAC_OVERRIDE,CAP_FOWNER,CAP_FSETID,CAP_KILL,CAP_ NET_BIND_SERVICE,CAP_SETFCAP,CAP_SETGID,CAP_SETPCAP,CAP_SETUID,CAP_SYS_CHROOT rootless: false seccompEnabled: true seccompProfilePath: /usr/share/containers/seccomp.json selinuxEnabled: false serviceIsRemote: false slirp4netns: executable: /usr/bin/slirp4netns package: slirp4netns_1.2.1-1build2_amd64 version: |- slirp4netns version 1.2.1 commit: 09e31e92fa3d2a1d3ca261adaeb012c8d75a8194 libslirp: 4.7.0 SLIRP_CONFIG_VERSION_MAX: 4 libseccomp: 2.5.5 swapFree: 0 swapTotal: 0 uptime: 0h 3m 59.00s variant: "" plugins: authorization: null log: - k8s-file - none - passthrough - journald network: - bridge - macvlan - ipvlan volume: - local registries: {} store: configFile: /usr/share/containers/storage.conf containerStore: number: 0 paused: 0 running: 0 stopped: 0 graphDriverName: overlay graphOptions: {} graphRoot: /var/lib/containers/storage graphRootAllocated: 19682557952 graphRootUsed: 1690624000 graphStatus: Backing Filesystem: extfs Native Overlay Diff: "true" Supports d_type: "true" Supports shifting: "true" Supports volatile: "true" Using metacopy: "false" imageCopyTmpDir: /var/tmp imageStore: number: 0 runRoot: /run/containers/storage transientStore: false volumePath: /var/lib/containers/storage/volumes version: APIVersion: 4.9.3 Built: 0 BuiltTime: Thu Jan 1 00:00:00 1970 GitCommit: "" GoVersion: go1.22.2 Os: linux OsArch: linux/amd64 Version: 4.9.3
Configuration groups
Вкладка Configuration → Configuration groups предназначена для настройки конфиг-групп кластера.
Ansible settings
Вкладка Configuration → Ansible settings предназначена для ввода конфигурационных настроек Ansible на уровне кластера. Вкладка доступна начиная с версии ADCM 2.2.0.
| Имя | Описание | По умолчанию |
|---|---|---|
forks |
Число параллельных процессов, генерируемых при коммуникации с удаленными хостами |
5 |